Tıbbi Cihazlar Siber Saldırılardan Etkilenebilir mi?
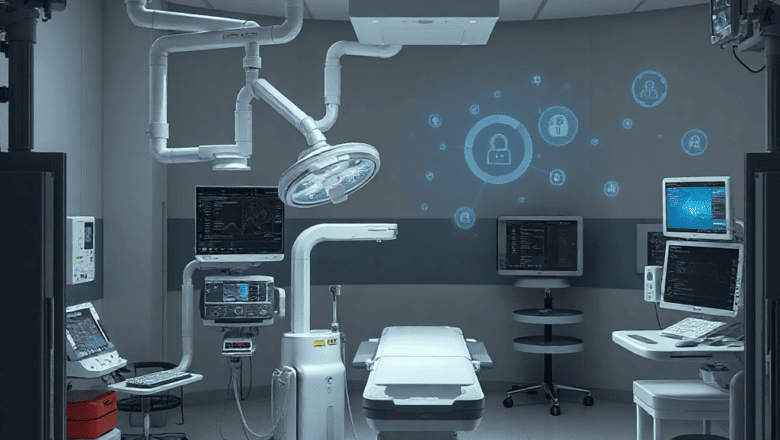
Tıbbi cihazlar, modern tıp uygulamalarının bel kemiğidir. Kalp atımını izleyen monitörlerden, hastanın kan basıncını kontrol eden implantlara kadar, bu teknolojiler hastaların hayatını kurtarmakla kalmaz, aynı zamanda sağlık hizmetlerinin etkinliğini de artırır. Ancak, dijitalleşme ile birlikte bu cihazlar siber saldırıların hedefi haline gelmiştir.
Siber saldırganlar, medikal ekipmanları uzaktan kontrol etme ve veri çalma amacıyla hedef alır. Bu durum, yalnızca bireysel gizlilik ihlalleri değil, aynı zamanda klinik operasyonların güvenliğine de ciddi tehdit arz eder. Böyle bir ortamda, tıbbi cihazların siber güvenliği, hastaların güvenliği kadar kritik bir faktör haline gelmiştir.
Temel Kavramlar ve Tanımlar
Tıbbi cihazlar, hasta bakımını destekleyen, teşhis ve tedavi süreçlerinde kullanılan elektronik ekipmanlardır. Bu cihazlar, paketli yazılımlarla çalışan tek başına cihazlar (örneğin diyaliz makineleri) ya da ağ üzerinden veri alışverişi yapan sistemler (örneğin tıbbi görüntüleme ve kayıt sistemleri) şeklinde çeşitlilik gösterir.
Siber saldırı, kötü niyetli aktörlerin bilgisayar sistemlerine izinsiz erişim sağlayarak veri çalması, bozulması veya hizmet kesintisine yol açma amacıyla gerçekleştirdiği eylemdir. Tıbbi cihazlar bağlamında, bu saldırılar cihazların çalışmasını bozabilir, yanlış teşhislere sebep olabilir veya hasta güvenliğini tehlikeye atabilir.
Bir kez sızan bir sistem, tıbbi verilerin bütünlüğünü çiğneyebilir; bu da hasta verilerinin yanlış yorumlanmasına ve tedavi hatalarına yol açar.
Dolayısıyla, tıbbi cihazların siber güvenliği, sadece veri gizliliği değil, aynı zamanda cihazların doğruluğu ve güvenilirliği açısından da derin bir önem taşır.
Tarihsel Gelişim ve Güncel Durum
Yıllar içinde tıbbi cihazlar, analog sistemlerden tamamen dijital ağa bağlanan cihazlara evrildi. 1980’lerin başında, tıbbi ekipmanlar basit ölçüm cihazlarıydı; 2000’li yıllarda ise veri entegrasyonu ve uzaktan erişim özelliği eklenmeye başlandı.
Bu evrim, cihazların ağ üzerinden iletişim kurmasını mümkün kılarken, aynı zamanda yeni güvenlik açıklarına da kapı araladı. 2017’de yaşanan WannaCry ransomware saldırısı, sağlık sektörünü tahrip eden en bilinen örneklerden biri olarak hatırlanır.
Günümüzde, tıbbi cihazlar genellikle EV (Endüstriyel Kontrol) protokollerini kullanır; bu protokoller, güvenlik standartlarının yetersiz olduğu bir ortamda çalışır. Bunun yanında, üreticiler tarafından sunulan güncellemelerin yetersizliği, cihazların sürekli tehdit altında kalmasına neden olur.
Çoğu hasta verisi şifrelenmemiş olarak saklanır; bu da siber saldırganların yüksek getirili veri toplamasını kolaylaştırır. Bu nedenle, tıbbi cihazların siber güvenliği, sadece teknoloji değil, aynı zamanda yönetimsel politikaların da geliştirilmesi gereken bir alan haline gelmiştir.
Uzman Görüşleri ve Araştırmalar
Küresel ölçekte yapılan araştırmalar, tıbbi cihazların siber saldırılara karşı en savunmasız alt yapı olduğunu ortaya koyar. Birçok uzman, cihazların üreticilerinin güvenlik güncellemelerini zamanında sunmadığını ve kullanıcıların da bu güncellemeleri uygulamaktan kaçındığını vurgular.
Yapay zeka destekli tehdit tespit sistemleri, tıbbi ekipmanların ağ trafiğini izleyerek anormallikleri erken aşamada tespit edebilir. Ancak, bu sistemlerin doğru çalışması için önceden tanımlanmış güvenlik protokolleri gerekir.
Birçok araştırma, siber saldırıların tıbbi cihazlar üzerinde gerçekleştiğinde, hasta güvenliği riskinin artığını ve maliyetlerin yükseldiğini gösterir. Örneğin, bir kalp pili açığa çıkarsa, hasta için ölümcül sonuçlar doğurabilir.
Uzmanlar, üreticilerin hem cihaz yazılımını hem de donanımını güvenli bir şekilde tasarlamasını ve düzenli güncellemeler sunmasını şart koşar. Ayrıca, kullanıcıların da güvenlik bilincini artırmak için eğitim almaları gerektiğini belirtir.
Pratik Uygulamalar ve Gerçek Hayat Örnekleri
İlk adım, cihazları şifreli bir ortamda kurmak ve ağ erişimlerini izole etmektir. Birçok hastane, kritik cihazları ayrı bir VLAN içinde konumlandırarak, ağ üzerindeki genel trafiği sınırlamaktadır.
Düzenli yazılım güncellemeleri, hem üretici hem de kurum tarafından planlı bir şekilde yapılmalıdır. Özellikle, kritik güvenlik yamaları hızlı bir şekilde uygulanmalıdır.
Siber güvenlik testleri, gerçek saldırı senaryoları üzerinden cihazların dayanıklılığını ölçmek için kullanılmalıdır. Penetrasyon testleri, cihazların zayıf noktalarını belirleyerek önleyici adımlar atılmasını sağlar.
Gerçek hayat örnekleri arasında, 2019’da bir hastanenin kalp monitörleri üzerinden uzaktan erişimle veri çalması olayları yer alır. Bu olay, hastane yönetiminin cihazlarını güvenlik açısından yeniden yapılandırmasına yol açtı.
Sık Yapılan Hatalar ve Dikkat Edilmesi Gerekenler
Birçok kurum, tıbbi cihazların güncellemelerini geciktirir; bu, siber saldırılara açık bir ortam yaratır.
Ayrıca, cihazların şifrelenmemiş veri iletimine izin vermesi, hassas hasta bilgilerini tehlikeye atar.
Kullanıcı hataları, şifre yönetiminde zayıf uygulamalarla birleştiğinde, saldırganların cihazlara erişimini kolaylaştırır.
Cihazların fiziksel güvenliği yok sayılır; kötü niyetli kişiler cihazlara fiziksel erişim sağlayarak firmware değişiklikleri yapabilir.
Uzman Önerileri ve İpuçları
1. Güçlü Kimlik Doğrulama: Çok faktörlü kimlik doğrulama, cihaz erişiminde temel bir koruma sağlar.
2. Şifreleme: Veri aktarımı sırasında uçtan uca şifreleme kullanarak veri bütünlüğünü koruyun.
3. Yazılım Güncelleme: Kritik yamaları en kısa sürede uygulayın; üretici güncellemeleri takip edin.
4. Ağ Bölümlenmesi: Kritik cihazları izole edilmiş VLAN’larda tutun.
5. Penetrasyon Testi: Yıllık güvenlik testleri ile zayıf noktaları tespit edin.
6. Eğitim: Personelinizin siber güvenlik farkındalığını artırın.
7. Saldırı İzleme: Gerçek zamanlı tehdit izleme sistemleri kurun.
8. Sözleşme Yönetimi: Üreticilerle güvenlik hizmetlerini içeren sözleşmeler yapın.
9. Yedekleme: Kritik verileri düzenli olarak yedekleyin.
10. İzleme ve Raporlama: Güvenlik olaylarını belgeleyip raporlayın.
Sıkça Sorulan Sorular
Tıbbi cihazlar neden siber saldırıların hedefi oluyor?
Çünkü bu cihazlar, hastaların canlı verilerini toplar, depolar ve ağ üzerinden paylaşır; bu da onları değerli bir hedef yapar.
Hangi tıbbi cihazlar en çok tehdit altındadır?
Kalp pili, defibrilatör, insülin pompası ve tıbbi görüntüleme cihazları, ağ bağlantısı ve kritik fonksiyonları nedeniyle sıkça hedef alınır.
Siber saldırıların tıbbi cihazlar üzerindeki etkileri nelerdir?
Veri çalınması, cihazın yanlış çalışması, hasta güvenliğinin tehlikeye atılması ve maliyet artışı gibi sonuçlar ortaya çıkar.
Tıbbi cihazların güvenliğini nasıl sağlayabiliriz?
Şifreleme, güçlü kimlik doğrulama, ağ bölümlenmesi, düzenli güncellemeler ve personel eğitimiyle güvenlik seviyesini artırabilirsiniz.
Bir siber saldırı sonrası ne yapılmalı?
Olayı derhal izole edin, forensik analiz yapın, güncellemeleri uygulayın ve yeniden yapılandırma stratejileri oluşturun.
Sonuç
Tıbbi cihazların siber güvenliği, hasta güvenliği ve sağlık hizmetlerinin sürekliliği açısından vazgeçilmezdir. Dijitalleşen sağlık sistemlerinde, cihazların güvenliği için teknik ve yönetimsel yaklaşımlar gereklidir. Yenilikçi güvenlik çözümleri, düzenli güncellemeler ve personel farkındalığı, tıbbi cihazları siber tehditlere karşı korumada kilit rol oynar.