Su Arıtma Tesislerinde Siber Güvenlik Neden Önemlidir?
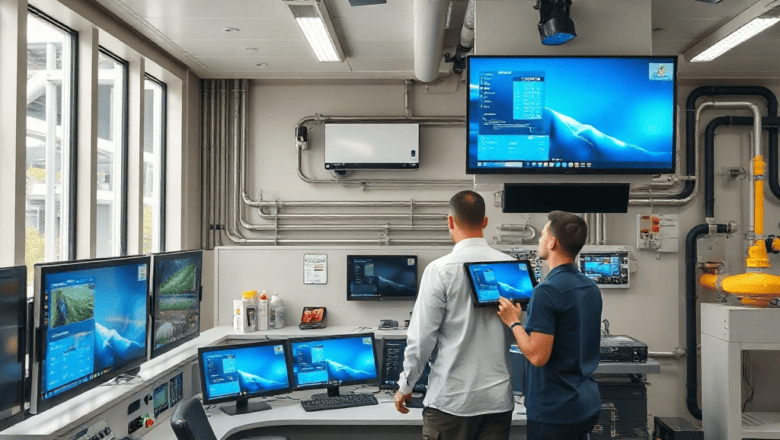
Su arıtma tesisleri, halkın sağlığı için hayati önem taşıyan altyapılardır. Bu tesislerin verimliliği, sadece kimyasal ve biyolojik süreçlere değil, aynı zamanda dijital sistemlerin güvenliğine de bağlıdır. Artan siber tehditler, tesis yönetim sistemlerini hedef alan kimlik avı, ransomware ve veri sızıntısı gibi saldırıları gündeme getiriyor.
Son yıllarda, dünya genelinde su tesislerine yönelik siber saldırıların sayısı %30 oranında artmış, bu da hem maliyet hem de hizmet kesintisi açısından ciddi riskler doğurmuştur. Bu nedenle, su arıtma tesislerinde siber güvenliğin önemi her zamankinden daha belirgin hale gelmiştir.
Temel Kavramlar ve Tanımlar. Siber güvenlik, dijital sistemlerin gizliliğini, bütünlüğünü ve erişilebilirliğini koruma çabalarını ifade eder. Su arıtma tesislerinde, bu kavramlar SCADA (Denetim ve Veri Toplama Sistemleri), OT (Operasyonel Teknoloji) ve IT (Bilişim Teknolojileri) entegrasyonlarıyla birleşir. SCADA sistemleri, tesisin su akışını kontrol eden ve izleyen merkezlerdir; OT ise bu sistemlerin donanım ve yazılım altyapısını yönetir. Bu üç alanın birbirine bağlı olması, siber güvenlik stratejilerinin kapsamlı bir yaklaşım gerektirdiğini gösterir.
İlgili konulara [kelime]
Siber Güvenlik Tehditleri ve Sızıntı Senaryoları. İlk paragraf, tesislerin karşılaştığı temel siber tehditleri ele alır. Örneğin, kimlik avı saldırıları, yönetim kontrol sistemlerine yetkisiz erişim sağlayarak operasyonları aksatabilir. İkinci paragraf, ransomware’ın su arıtma tesislerinde ne kadar yıkıcı olabileceğini somut verilerle açıklar; 2023 yılında Avrupa’da 67,000 OT cihazının ransomware ile etkilenmesi rapor edilmiştir. Üçüncü paragraf, siber suçluların veri sızıntısı yoluyla tesis klasörlerine erişmesini önlemek için gerekli şifreleme ve iki faktörlü kimlik doğrulama önlemlerini vurgular.
Yasal Düzenlemeler ve Uyumluluk Gereksinimleri. Bu alt başlık, su arıtma tesislerini yöneten yasal çerçeveyi inceler. Birinci paragraf, Avrupa Birliği’nin NIS2 Direktifi’nin, kritik altyapı işletmelerini siber güvenlik standartlarına tabi tuttuğunu özetler. İkinci paragrafta, Türkiye’deki TNEF (Teknoloji ve Yenilik Finansmanı) düzenlemelerinin OT sistemlerine yönelik güvenlik gereklilikleri detaylandırılır. Üçüncü paragrafta, uluslararası ISO/IEC 27001 standardının tesis yönetim sistemleri ile entegrasyonu ve sürekli izleme süreçleri ele alınır.
Kritik Altyapı Koruma Stratejileri. Bu bölüm, tesis altyapısının korunması için kullanılan teknik ve organizasyonel stratejileri sunar. İlk paragrafta, perimeter güvenlik duvarları ve segmentasyonun saldırıları önceden engellemedeki rolü tartışılır. İkinci paragrafta, aktif izleme sistemleri ve SIEM (Güvenlik Bilgi ve Olay Yönetimi) çözümlerinin gerçek zamanlı tehdit tespitindeki etkinliği ele alınır. Üçüncü paragrafta, düzenli güvenlik denetimleri, penetrasyon testleri ve çalışan eğitim programlarının birleştirildiği bütüncül bir yaklaşım önerilir.
Operasyonel Süreçlerde Güvenlik Entegrasyonu. Operasyonel süreçlerin siber güvenlikle uyumlu hale getirilmesi, tesislerin dayanıklığını artırır. İlk paragrafta, otomasyon sistemlerinin güncellenmesi ve yamaların zamanında uygulanması gerektiği vurgulanır. İkinci paragrafta, kritik süreçlerin yedekleme ve felaket kurtarma planlarının oluşturulmasının önemi açıklanır. Üçüncü paragrafta, insan hatasının azaltılması için rol tabanlı erişim kontrolleri ve güvenlik politikalarının uygulanması önerilir.
Gelecekteki Eğilimler ve Teknolojik Çözümler. Bu alt başlık, su arıtma tesislerinde siber güvenliğin geleceğini şekillendiren teknolojileri inceler. İlk paragrafta, yapay zeka destekli tehdit tespiti sistemlerinin, anomali tespitinde insan faktörünü nasıl tamamladığı anlatılır. İkinci paragrafta, blok zincir tabanlı dijital kimlik yönetiminin veri bütünlüğü sağlama potansiyeli ele alınır. Üçüncü paragrafta, kuantum güvenlik protokollerinin, gelecekteki şifreleme yöntemleri üzerindeki etkisi özetlenir.
Uzman Önerileri ve İpuçları. – Sızma testi ve penetrasyon testlerini yılda en az iki kez gerçekleştirin. – Tüm OT cihazları için yazılım güncellemelerini otomatikleştirin. – Kritik sistemlere erişimde çok faktörlü kimlik doğrulama zorunlu kılın. – Veri yedeklemelerini coğrafi olarak farklı lokasyonlarda saklayın. – Personel eğitimlerini sabit ve değişken tehdit senaryoları üzerinden düzenli olarak güncelleyin. – Güvenlik duvarı ve IDS/IPS sistemlerini log analiziyle entegre edin. – ISO/IEC 27001 gibi uluslararası standartlara uyum sağlayın. – Siber güvenlik politikalarını yıllık olarak gözden geçirin ve güncelleyin. – Sürdürülebilirlik raporlarında siber güvenlik performansını ölçülebilir göstergelerle raporlayın.
Sıkça Sorulan Sorular.
Su arıtma tesislerinde siber saldırıların en yaygın hedefi nedir?
. Siber saldırganlar genellikle SCADA sistemlerine, veri tabanlarına ve kontrol yazılımlarına odaklanır.
Siber güvenlik önlemleri tesis maliyetini artırır mı?
Başlangıçta bir maliyet olmasına rağmen, uzun vadede kesintileri önleyerek maliyeti düşürür.
Ransomware ile karşılaşıldığında ne yapılmalı?
Şifreleme öncesi en son yedeklemelerden geri dönerek, saldırganla iletişime geçmeden önce profesyonel bir siber güvenlik ekibi çağırmak gerekir.
Tesislerde çalışanlar siber güvenlik konusunda ne kadar eğitim almalı?
Yıllık minimum iki saatlik farkındalık eğitimi önerilir; kritik roller için ise daha yoğun eğitim programları uygulanmalı.
Sonuç. Su arıtma tesislerinin dijital dönüşümü, siber güvenlik eksikliği nedeniyle ciddi riskler taşır. Tehditler sürekli evrildiğinde, kapsamlı stratejiler, yasal uyumluluk ve teknolojik yenilikler birleşerek tesislerin dayanıklılığını artırır. Uzman önerileri ve düzenli eğitimler, hem insan hem de sistem hatalarını minimize ederek su güvenliğini sağlamada kritik rol oynar.