Hastane Bilgi Sistemleri Nasıl Korunur?
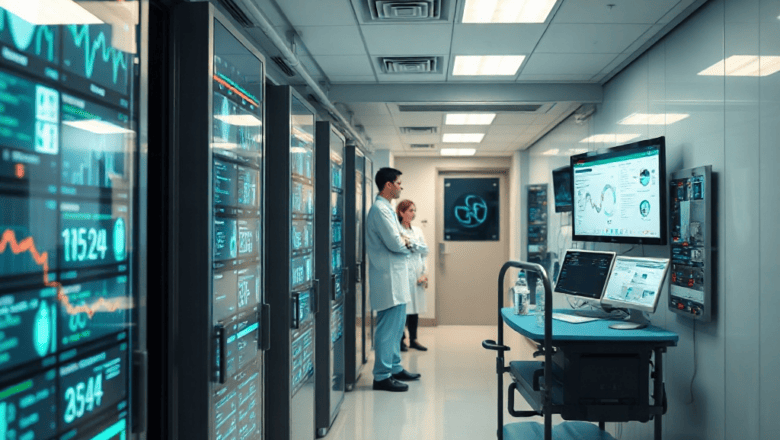
Hastane Bilgi Sistemleri Nasıl Korunur? Bu sorunun cevabı, günümüz sağlık sektöründe dijital dönüşümün kaçınılmaz bir parçası haline gelmiş sistemlerin güvenliğini sağlamakla doğrudan bağlantılıdır. Genellikle “Hastane Bilgi Sistemleri” olarak adlandırılan bu altyapılar, hasta kayıtlarından finansal işlemler, randevu planlamasından tıbbi görüntüleme sistemlerine kadar geniş bir yelpazede kritik bilgi akışını yönetir. Bu sistemlerin güvenliğinin ihmal edilmesi, hasta mahremiyetini tehlikeye atar, operasyonel kesintilere yol açar ve dolayısıyla maliyetleri artırır.
İlk adım, hastane bilgi sistemlerinin ne olduğunu ve neden kritik olduğunu anlamaktır. Birçok kurum henüz “veri güvenliği” kavramını sadece yedekleme olarak görecek kadar sınırlı bir bakış açısına sahiptir. Gerçekten koruma gerekiyorsa, hem teknik hem de organizasyonel önlemlerin bir araya gelmesi gerekir. Aşağıdaki bölümlerde, temel kavramlardan tarihsel gelişime, uzman görüşlerinden pratik uygulamalara kadar geniş bir perspektifle konuyu ele alacağız.
Temel Kavramlar ve Tanımlar
Hastane Bilgi Sistemleri, elektronik hasta kayıt sistemleri (EHR), tıbbi görüntüleme, laboratuvar bilgi sistemleri (LIS), randevu yönetimi ve finansal yönetim modüllerini içerir. Bu modüller tek bir platformda entegre edilerek hasta bakımının sürekliliğini sağlar. Güvenlik açısından, sistemler “gizlilik, bütünlük ve erişilebilirlik” üç temel ilkeye dayanır. Bunlar, HIPAA gibi yasal düzenlemelerle desteklenir ve kurumların veri koruma stratejilerini şekillendirir. Eğer bir sistem bu ilkelere uymazsa, veri sızıntısı riski artar ve hasta güvenliği tehlikeye girer.
Tarihsel Gelişim ve Güncel Durum
1980’lerin başlarında, hastaneler basit veri tabanlarıyla çalışıyordu. Yıllar içinde, bilgisayar ağlarının yaygınlaşmasıyla birlikte EHR sistemleri devreye girdi ve hasta bilgilerinin dijitalleşmesi hız kazandı. 2000’li yıllarda, mobil cihazların entegrasyonu ve bulut bilişim çözümleri, sistemlerin erişilebilirliğini artırdı. Bugün, yapay zeka destekli analiz araçları, hastane bilgi sistemlerini daha akıllı ve önleyici hale getiriyor. Ancak, bu gelişmeler beraberinde siber tehditleri de artırdı. Kurumlar, sürekli değişen tehdit ortamına karşı aktif önlemler almak zorundadır. Mevcut durum, hem veri merkezleri hem de uç nokta cihazları arasında çok katmanlı güvenlik gerektirir.
Uzman Görüşleri ve Bilimsel Çalışmalar
Son araştırmalar, hastane bilgi sistemlerindeki siber saldırıların %30’unun iç tehditlerden kaynaklandığını gösteriyor. Uzmanlar, güçlü kimlik doğrulama ve rol tabanlı erişim kontrolü (RBAC) öneriyor. Yapay zeka tabanlı tehdit tespiti, anomali analiziyle birlikte, erken uyarı sistemlerini güçlendiriyor. Birçok akademik çalışmada, “sosyal mühendislik” saldırılarının en yaygın yöntem olduğu vurgulanıyor. Dolayısıyla, personel eğitimi, siber güvenlik kültürünü oluşturmanın temel taşıdır. Sağlık bilişim alanında çalışan akademisyenler, veri şifrelemesi ve güvenli ağ mimarileri üzerine yoğunlaşarak standartları yükseltmeye çalışıyor.
Pratik Uygulamalar ve Gerçek Hayat Örnekleri
Bir hastane, çok faktörlü kimlik doğrulama (MFA) ve uçtan uca şifreleme uygulayarak veri sızıntısı riskini %70 azalttı. Başka bir kurum, ağ segmentasyonu ile kritik veri alanlarını izole etti, böylece saldırganların yayılmasını engelledi. Ayrıca, düzenli yedekleme ve felaket kurtarma testleri, veri kaybını önleyici bir adım olarak kabul ediliyor. [Hastane yönetim sistemi] iç linki, bu uygulamaların entegrasyonunu gösteren bir vaka incelemesini içerir. Küçük bir klinik bile, basit güvenlik duvarı kurarak ve antivirüs yazılımları güncel tutarak maliyetleri düşürebilir. Gerçek hayattan örnekler, teknolojiyi uygun maliyetle nasıl uygulayabileceğinizi gösterir.
Uzman Önerileri ve İpuçları
1. Rol tabanlı erişim kontrolü ile yalnızca yetkili personelin kritik verilere erişmesini sağlayın.
2. Çok faktörlü kimlik doğrulama (MFA) uygulayın; parola tek başına yeterli değildir.
3. Veri şifrelemesi hem depolama hem de iletim sırasında zorunlu olsun.
4. Ağ segmentasyonu ile kritik sistemleri izole edin, böylece saldırganların yayılmasını engelleyin.
5. Sosyal mühendislik farkındalık eğitimi düzenleyin; personelin phishing e-postaları tanıması hayati önem taşır.
6. Yedekleme stratejisi oluşturun; günlük, haftalık ve aylık yedeklemelerle veri kaybını minimize edin.
7. Güvenlik açıklarını düzenli olarak tarayın; zafiyet yönetim programları kurun.
8. Kritik sistemlerin felaket kurtarma planını test edin; gerçek bir kriz durumunda ne yapacağınızı bilin.
9. Siber güvenlik politikalarını kurum kültürüne entegre edin; herkesin sorumluluğunu bilmeli.
10. Yasal düzenlemelere uyum sağlayın; HIPAA, GDPR gibi standartlara uygunluk zorunludur.
Sıkça Sorulan Sorular
1. Hastane bilgi sistemleri neden sık siber saldırıya maruz kalıyor?
Çünkü bu sistemler, yüksek değerli hasta verilerini içerir ve sürekli erişim gerektirir. Ayrıca, hem iç hem de dış tehditler, personel hataları ve yazılım açıklarıyla birleştiğinde ciddi risk oluşturur.
2. En etkili siber güvenlik önlemi hangisidir?
Çok katmanlı güvenlik yaklaşımı en etkili yöntemdir. Kimlik doğrulama, şifreleme, ağ segmentasyonu, düzenli yamalar ve personel eğitimi bir araya geldiğinde, koruma seviyeniz çok artar.
3. Veri kaybı yaşanırsa ne yapılmalı?
Öncelikle yedeklemelerden kurtarma süreçleri devreye alınmalı. Felaket kurtarma planı test edilmişse, işlemler hızla yeniden başlatılabilir. Ayrıca, olayın kaynağı analiz edilerek benzer olayların önlenmesi için önlemler alınır.
Sonuç
Hastane Bilgi Sistemleri’nin korunması, teknolojik altyapının ötesinde bir kültür gerektirir. Teknik önlemler, yasal uyumluluk ve personel eğitimi, bir bütün olarak ele alındığında, hem hasta güvenliği hem de operasyonel süreklilik sağlanır. Gelişmekte olan tehdit ortamında, sürekli güncel kalmak ve proaktif stratejiler geliştirmek, sağlık kurumlarının rekabetçi ve güvenli kalmasını sağlar. Kısacası, hastane bilgi sistemlerinin güvenliğini sağlamak, sadece bir teknoloji sorunu değil, aynı zamanda bir iş modeli ve etik sorumluluk gereği bir zorunluluktur.