Filo Takip Sistemlerinin Güvenliği Nasıl Sağlanır?
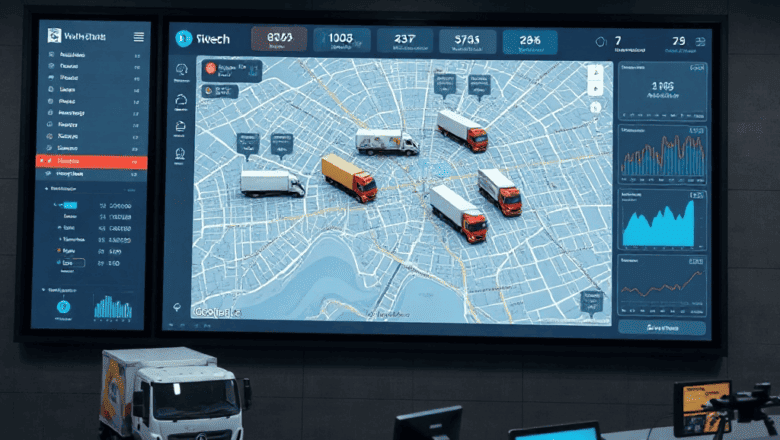
Filo takibi, modern lojistik ve taşımacılık sektörünün vazgeçilmez bir unsuru haline gelmiştir. Şirketler, araçlarının konumlarını, hızlarını ve sürücü davranışlarını gerçek zamanlı olarak izleyerek operasyonel verimliliklerini artırır ve maliyetleri düşürür. Ancak, bu sistemlerin etkinliği büyük ölçüde güvenlik protokollerinin sağlamlığına bağlıdır. Bir filo takip sisteminin güvenliği, yalnızca veri bütünlüğünü korumakla kalmaz, aynı zamanda müşteri gizliliğini ve yasal uyumluluğu da garanti eder. İşte filo takip sistemlerinin güvenliğinin nasıl sağlandığına dair derinlemesine bir bakış.
Temel Kavramlar ve Tanımlar
Filo takip sistemi, GPS (Küresel Konumlandırma Sistemi) cihazları, GSM/3G/4G modülleri ve yazılım platformlarından oluşan bir ekosistemdir. Temel bileşenler şunlardır:
1. Konum Donanımı – Araç üzerinde kurulan GPS modülü, gerçek zamanlı konum verisi sağlar.
2. İletişim Ağları – GSM, 4G LTE veya NB-IoT üzerinden veri iletimi gerçekleştirilir.
3. Sunucu Altyapısı – Bulut veya yerel sunucular, verileri toplar, saklar ve analiz eder.
4. İzleme Yazılımı – Web veya mobil arayüzler aracılığıyla kullanıcıların sistemle etkileşime geçmesini sağlar.
Bu bileşenlerin hepsi, güvenli bir filo takip sistemi için kritik öneme sahiptir. Özellikle veri iletiminde şifreleme, kimlik doğrulama ve erişim kontrolü, sistemin bütünlüğünü koruyan temel güvenlik önlemleridir.
Tarihsel Gelişim ve Güncel Durum
Filo takibi, 1990’ların başında GPS teknolojisinin ticari kullanımına geçmesiyle popülerlik kazandı. İlk sistemler, yalnızca konum verisi toplar ve basit harita üzerinde gösterirdi. Zamanla, veri analitiği, sürücü davranış analizi ve entegrasyon yetenekleri eklenerek sistemler daha karmaşık hale geldi. 2010’lu yıllardan itibaren IoT ve bulut bilişim sayesinde gerçek zamanlı veri akışı ve ölçeklenebilir veri depolama mümkün oldu.
Bugün, filo takip sistemleri sadece konum izleme ile sınırlı kalmıyor; yolculuk süreleri, yakıt tüketimi, bakım önceden tahmini ve güvenlik alarm sistemleri gibi birçok fonksiyonu tek bir platformda topluyor. Bu gelişmeler, şirketlerin operasyonlarını optimize etmelerine ve maliyetleri düşürmelerine olanak tanıyor. Ancak, veri hacminin artmasıyla birlikte siber tehditler de paralel olarak büyüyor.
Uzman Görüşleri ve Araştırma Bulguları
Siber güvenlik uzmanları, filo takip sistemlerinin en büyük risk alanının veri iletim kanalları olduğunu vurguluyor. 2023 raporlarına göre, %70’in üzerinde sistem, şifrelenmemiş veri akışı nedeniyle saldırıya açıktı. Bu nedenle, TLS/SSL şifrelemesi, end-to-end VPN bağlantıları ve iki faktörlü kimlik doğrulama (2FA) gibi önlemler öneriliyor.
Araştırmalar ayrıca, sürücü davranış analizi algoritmalarının doğru veri toplama ve şifreleme gerektirdiğini gösteriyor. Örneğin, hız sınırı ihlali, ani frenleme ve yön değiştirme gibi olayların kaydedilmesi, yalnızca güvenli bir kanal üzerinden gerçekleşmeli.
Pratik Uygulamalar ve Örnekler
Bir lojistik firması, filo takip sistemini entegre ederken, her araç için ayrı bir SIM kart kullanarak veri akışını izole etti. Böylece, bir aracın hacklenmesi durumunda diğer araçlar etkilenmedi. Ayrıca, sunucu tarafında çok katmanlı bir kimlik doğrulama sistemi kurarak, yalnızca yetkili personelin sistemlere erişmesini sağladı.
Başka bir örnekte, bir taşımacılık şirketi, GPS cihazlarının firmware’ini düzenli olarak güncelledi ve OTA (Over-The-Air) güncellemelerle güvenlik açıklarını kapattı. Bu uygulama sayesinde, sistemin bütünlüğü korundu ve veri bütünlüğü garanti edildi.
Sık Yapılan Hatalar ve Dikkat Edilmesi Gerekenler
1. Şifreleme Yetersizliği – Veri aktarımında şifreleme kullanılmaması, bilgilerinin çalınmasına yol açar.
2. Zayıf Parolalar – Kolay tahmin edilebilen parolalar, hesabın ele geçirilmesine sebep olur.
3. İki Faktörlü Kimlik Doğrulamanın (2FA) Atlanması – Tek faktörlü sistemler, saldırılara karşı savunmasızdır.
4. Firmware Güncellemelerinin Atlanması – Eski firmware’lerdeki güvenlik açıkları, saldırganlar tarafından kullanılabilir.
5. Yetersiz Erişim Kontrolleri – Kullanıcıların yetkilerine uygun erişim seviyeleri belirlenmemesi, veri sızıntısına neden olabilir.
Bu hataların önüne geçmek için, sistem yöneticileri, düzenli güvenlik testleri ve güvenlik duvarları uygulamalı, güçlü şifre politikaları ve eğitim programları geliştirmelidir.
Uzman Önerileri ve İpuçları
– TLS/SSL Şifrelemesi Kullanın: Tüm veri akışının şifrelenmesi, bilgi hırsızlığını önler.
– İki Faktörlü Kimlik Doğrulama (2FA) Zorunlu Kılın: Hesap güvenliği için 2FA şarttır.
– Firmware Güncellemelerini Otomatikleştirin: OTA güncellemeleri ile cihazları güncel tutun.
– SIM Kart İzolasyonu: Her araç için ayrı SIM kart kullanarak veri akışını izole edin.
– Erişim Kontrollerini Katmanlı Yapın: Rol bazlı erişim kontrolü (RBAC) ile yetkilendirme yapın.
– Güçlü Parola Politikası: En az 12 karakter, büyük/küçük harf, sayı ve sembol içermeli.
– Düzenli Güvenlik Denetimleri: Penetrasyon testleri ve zafiyet taramaları yapın.
– Veri Yedekleme: Kritik verileri periyodik olarak yedekleyin ve yedekleri şifreleyin.
– Çalışan Eğitimi: Sosyal mühendislik saldırılarına karşı farkındalık oluşturun.
– İzleme ve Uyarı Sistemleri: Anormal aktiviteleri tespit eden sistemler kurun.
Sıkça Sorulan Sorular
1. Filo takip sistemleri hangi güvenlik protokollerini desteklemelidir?
Filo takip sistemleri, veri iletiminde TLS/SSL, IPsec VPN ve HTTPS protokollerini desteklemelidir. Ayrıca, cihaz seviyesinde BLE (Bluetooth Low Energy) veya NFC üzerinden kimlik doğrulama da uygulanabilir.
2. GPS cihazlarındaki firmware güncellemeleri ne sıklıkta yapılmalıdır?
Firmware güncellemeleri, üretici tarafından önerilen zaman çizelgesine göre (genellikle aylık veya üç aylık) yapılmalıdır. Kritik güvenlik güncellemeleri anında uygulanmalıdır.
3. Sürücü davranış analizi raporları gizlilik açısından risk yaratır mı?
Evet, sürücü davranış raporları kişisel veriyi içerir. GDPR, KVKK gibi veri koruma yasalarına uygunluk sağlanmalı; veri saklama süreleri, anonimleştirme ve şifreleme yöntemleri uygulanmalıdır.
4. Sistem bir siber saldırıya uğradığında, veri kaybını önlemek için ne yapılmalı?
İlk adım, saldırının kaynağını izole etmek ve sistemleri kapatmaktır. Daha sonra, saldırı sonrası veri bütünlüğünü doğrulamak için hash kontrolleri yapılır. Yedeklerden geri yükleme ve güvenlik açıklarının kapatılması gerekir.
Sonuç
Filo takip sistemlerinin güvenliği, sadece teknik önlemlerle sınırlı değildir; aynı zamanda organizasyonel politikalar, çalışan eğitimi ve yasal uyumlulukla da yakından ilişkilidir. Şifreleme, iki faktörlü kimlik doğrulama, düzenli firmware güncellemeleri ve katmanlı erişim kontrolleri, sistemlerin siber tehditlere karşı dayanıklı olmasını sağlar. Ayrıca, veri gizliliği ve yasal gerekliliklerin göz önünde bulundurulması, sadece güvenliği değil aynı zamanda müşteri güvenini de artırır. Şirketler, güvenlik protokollerini güncel tutarak, filo takip sistemlerini hem operasyonel hem de güvenlik açısından güçlendirebilir.