Fabrika Çalışanlarına Siber Güvenlik Eğitimi Nasıl Verilir?
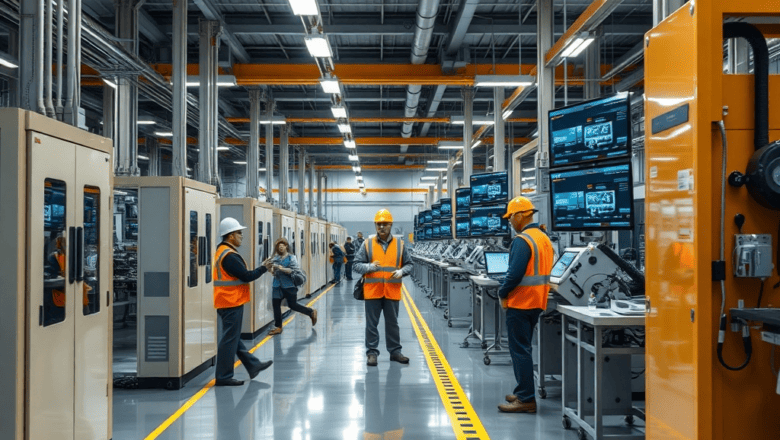
Fabrikaların üretim süreçleri, tedarik zincirleri ve bilgi sistemleri, günümüzde siber tehditlerin yoğun olduğu bir ortamda savunmasız kalabilir. Bu nedenle, üretim tesislerinde çalışanların siber güvenlik bilincini artırmak, sadece bireysel hataları azaltmakla kalmaz, aynı zamanda şirketin genel güvenlik kalkanını güçlendirir.
Siber güvenlik eğitimi, çalışanların olası saldırılar karşısında farkındalık kazanmasını, güvenli davranış kalıpları geliştirmesini ve kriz anında doğru adımları atmasını sağlar. Bu makale, fabrika çalışanlarına yönelik etkili bir siber güvenlik eğitiminin nasıl planlanıp uygulanabileceğini, tarihsel gelişimden gerçek hayat örneklerine kadar kapsamlı bir bakış sunar.
Temel Kavramlar ve Tanımlar
Siber güvenlik, dijital sistemlerin, ağların, cihazların ve verilerin kötü niyetli saldırılardan korunmasıdır. “Açık kapı” ve “güvenlik duvarı” gibi terimler, bu koruma çerçevesinin temel taşlarını oluşturur. Fabrika ortamında, üretim makineleri, SCADA sistemleri ve endüstriyel kontrol sistemleri (ICS) kritik varlıklar olarak sınıflandırılır.
Bir siber saldırı, bir bilgisayar sistemine yetkisiz erişim, veri çalınması, bozulması veya hizmet tanımsızlığı (DoS) gibi zararlı eylemleri kapsar. Bu saldırıların çoğu, phishing e-postaları, zararlı yazılım, sosyal mühendislik veya zayıf parolalar yoluyla gerçekleşir.
Siber güvenlik eğitimi, çalışanların bu tehditleri tanıma, önleme ve raporlama becerilerini geliştirmeye odaklanır. Eğitim, “güvenlik kültürü” oluşturmanın temelini atar; çünkü insanlar, bir şirketin en zayıf halkası olabileceği gibi, aynı zamanda en güçlü savunma hattı da olabilir.
Eğitim Modelleri ve Çevrimiçi Platformlar
Fabrika çalışanlarına yönelik eğitim, interaktif öğrenme modülleri, kısa videolar ve pratik uygulamalarla zenginleştirilebilir. LMS (Learning Management System) üzerinden erişilebilen modüller, çalışanların kendi hızlarında öğrenmelerini sağlar. Bu modüller, simülasyonlar, interaktif testler ve gerçek dünya senaryoları içerir.
Çevrimiçi platformlar, gerçek zamanlı geri bildirim ve ilerleme takibi sunar. Örneğin, bir çalışan bir phishing simülasyonu üzerinden geçtikten sonra, hangi e-posta iletisini yanlış tanıdığına dair anında açıklama alır. Böylece öğrenme süreci pekişir.
İş yerinde gerçek zamanlı eğitim, üretim hatlarında kısa “bilgi paylaşımları” şeklinde gerçekleştirilebilir. Bir üretici, üretim hattının bir kısmında kısa bir oturum düzenleyerek, güncel güvenlik tehditleri ve en iyi uygulamalar hakkında bilgilendirme yapabilir.
Eğitim, teknik bilgiyle birlikte sosyal mühendislik, fiziksel güvenlik ve veri yönetimi konularını da kapsamalıdır. Böylece çalışanlar, sadece yazılım tarafında değil, aynı zamanda personel hareketleri, cihaz hareketleri ve veri akışı konusunda da bilinçli olurlar.
Gerçek Hayat Örnekleri ve Uygulama Senaryoları
2019 yılında, bir otomotiv üreticisi, üretim hattındaki bir SCADA sistemine yönelik bir ransomware saldırısına maruz kaldı. Saldırgan, sistemin yedekleme prosedürlerini kötüye kullanarak üretim sürecini durdurdu. Eğitimli çalışanlar, anormallikleri hızlıca fark edip, olay müdahale ekibine haber verdiler. Böylece sistem 12 saat içinde normale döndü ve büyük bir üretim kaybı önlendi.
Bir kimya tesisi, çalışanlarına yönelik sosyal mühendislik eğitimini uyguladıktan sonra, sahte teknik destek çağrılarını tespit etme oranını %70 artırdı. Eğitim, çalışanların telefonla gelen kimlik doğrulama taleplerini sorgulamasını ve resmi kanallar aracılığıyla doğrulama yapmalarını öğretti.
Bir gıda üretim tesisinde, çalışanlar için aylık “Güvenlik Güncellemesi” oturumu düzenlendi. Bu oturumda, güncel tehdit raporları, yeni phishing taktikleri ve en son güvenlik yamaları ele alındı. Sonuç olarak, tesisin toplam siber güvenlik olayı sayısı geçen yıldan ikiye kat azaldı.
Bu örnekler, eğitimli çalışanların siber tehditlere karşı hızlı ve etkili tepki verebildiklerini göstermektedir. Eğitim, sadece bilgi aktarmakla kalmaz, aynı zamanda güvenlik kültürünü derinleştirir.
Uzman Önerileri ve İpuçları
1. Kişiselleştirilmiş Eğitim: Çalışanların rolüne ve görevine göre içerik uyarlayın. Operasyonel personel, SCADA güvenliği konusunda derinlemesine bilgi gerekir.
2. Sürekli Güncelleme: Siber tehditler hızla değişir. Eğitim materyallerini ve senaryoları periyodik olarak güncelleyin.
3. İzlenebilirlik: LMS üzerinden ilerleme raporları oluşturun. Çalışanların tamamladıkları modülleri ve test sonuçlarını kaydedin.
4. Gerçekçi Simülasyonlar: Phishing e-posta simülasyonları, ransomware saldırı senaryoları gibi gerçekçi testler uygulayın.
5. Ekip İçi Paylaşım: En iyi uygulamaları ekip içinde paylaşın; örneğin, “Güvenlik Güncellemesi” sunumları sırasında edindiğiniz bulguları rapor edin.
6. Teknoloji Desteği: Çok faktörlü kimlik doğrulama (MFA) ve güçlü parola politikaları zorunlu kılın.
7. Fiziksel Güvenlik: Erişim kontrol sistemleri, kimlik kartı ve biyometrik doğrulama ile tesis içi güvenliği ve dijital güvenliği entegre edin.
8. İş Sürekliliği Planı: Olay müdahale planınızı test edin; eğitimli çalışanlar planın uygulamasında rehberlik etsin.
9. İçsel İletişim: Güvenlik ekibi ile operasyon ekipleri arasında düzenli toplantılar yapın.
10. İzleme ve Analiz: SIEM (Security Information and Event Management) sistemleri ile anormallikleri tespit edin ve raporlayın.
Sıkça Sorulan Sorular ve Sonuç
1. Siber güvenlik eğitimi neden fabrika çalışanları için kritik?
Çalışanlar, siber saldırıların en yaygın giriş noktasıdır. Eğitim, hatalı eylemleri önleyerek üretim süreçlerinin kesintisiz devam etmesini sağlar.
2. Eğitim süreci ne kadar sürmeli?
Genellikle 4–6 hafta süren modüler eğitimler önerilir. Ancak çalışanların çalışma temposuna göre esnek planlama yapılmalıdır.
3. Eğitim sonrası sertifika verilmeli mi?
Evet, sertifikalar motivasyonu artırır ve çalışanların eğitim sürecine önem verdiğini gösterir.
4. Online eğitim, yüz yüze eğitimle karşılaştırıldığında yeterli midir?
Çok katmanlı bir yaklaşım en iyisidir
5. Gerçek zamanlı eğitim oturumları ne sıklıkta yapılmalı?
Çift haftada bir kısa oturum, çalışanların güncel tehditler hakkında farkındalıklarını taze tutar ve öğrenmeyi pekiştirir.
6. Eğitim materyalleri kim hazırlamalı?
Siber güvenlik uzmanları ve endüstri bazlı uygulama deneyimi olan eğitimciler işbirliği içinde çalışmalı.
7. Eğitim sonunda test yapılmalı mı?
Evet, hem bireysel hem de ekip bazlı testler ile öğrenmenin kalıcılığı ölçülür.
8. Şirket içinde kim eğitimden sorumlu olur?
Bir “Güvenlik Operasyon Merkezi” (SOC) ekibi veya özel bir siber güvenlik koordinatörü, eğitim programını yönetir.
Sonuç
Fabrika çalışanlarına yönelik siber güvenlik eğitimi, sadece teknik bilgi vermekle kalmaz, aynı zamanda bir güvenlik kültürü oluşturur. Eğitim, çalışanların güncel tehditleri tanımalarını, hızlı tepki vermelerini ve şirketin üretim sürekliliğini korumalarını sağlar. Etkili bir eğitim programı, modüler içerik, gerçek hayat senaryoları ve sürekli güncelleme ile desteklenirken, çalışanların motivasyonu sertifikalar ve geri bildirimle artırılabilir. Böylece, fabrika ortamında siber riskler minimize edilir ve üretim hatları güvenli bir şekilde devam eder.