Fabrika Ağları Ofis Ağlarından Neden Ayrılmalıdır?
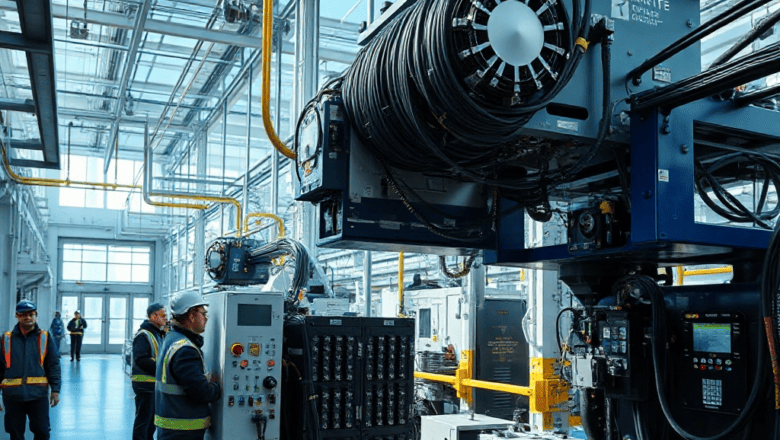
Fabrika ağları, üretim süreçlerini optimize eden, veri akışını güvenli hâle getiren ve gerçek zamanlı kontrol sistemlerini destekleyen kritik altyapılardır. Geleneksel ofis ağları ise genellikle bilgi işleme, e-posta, dosya paylaşımı ve genel iletişim ihtiyaçlarını karşılamak üzere tasarlanmış, daha yaygın ve basit yapıya sahiptir. Bu iki ağ tipi aynı ortamda bulunabilir, ancak farklı işlevsellikleri, güvenlik gereksinimleri ve donanım altyapıları nedeniyle ayrı ayrı yönetilmelidir. Fabrika ağı ortamları, yüksek bant genişliği, düşük gecikme süresi ve kesintisiz bağlantı gerektirir. Ayrıca, üretim ekipmanları, sensörler ve otomasyon sistemleri sık sık birbirleriyle iletişim kurar, bu da ağın dayanıklılığının ve güvenliğinin kritik bir bileşen olmasını sağlar. Ofis ağları ise genellikle iş süreçlerinin dijitalleştirilmesi, iletişim ve veri depolama gibi amaçlar için kullanılır. Bu ağlar, üretim ortamlarındaki yoğun veri trafiği ve gerçek zamanlı kontrol gereksinimlerinden ötürü tasarlanan fabrikaların ağ altyapısıyla aynı seviyede performans ve güvenlik sunmaz.
Temel Kavramlar ve Tanımlar
Fabrika ağı, üretim tesislerinde kullanılan tüm ağ cihazlarını, kablolama sistemlerini, kontrol cihazlarını ve veri toplama sistemlerini kapsayan kapsamlı bir ağ yapısıdır. Genellikle Ethernet, Fiber Optik ve kablosuz teknolojilerle birleştirilir, ancak kritik verilerin güvenliğini sağlamak için VLAN’ler, QoS ve özel güvenlik duvarları kullanılır.
Ofis ağı ise, çalışanların bilgisayarları, sunucuları ve işbirliği araçları için tasarlanmış bir ağdır. Genellikle benzer teknoloji kullanılır, fakat veri trafiği yoğunluğu, gecikme toleransı ve güvenlik gereksinimleri fabrikanın ihtiyaçlarından farklıdır.
Fabrika ağları, üretim hattının kesintisiz çalışması için yüksek erişilebilirlik, düşük gecikme ve güvenlik önlemleri gerektirirken, ofis ağları bu faktörleri daha düşük bir önceliğe sahiptir. Bu temel farklar, her iki ağ tipinin ayrı ayrı yönetilmesini zorunlu kılar.
Tarihsel Gelişim ve Güncel Durum
19. yüzyılın sonlarından itibaren endüstriyel otomasyonun yükselişiyle birlikte fabrikanın ağ ihtiyaçları da hızla değişti. İlk yıllarda, basit seri bağlantılar ve yerel alan ağları (LAN) üretim aracılığıyla sınırlı veri alışverişi sağlıyordu.
1990’ların başında Ethernet standartları geliştikçe, fabrikalar daha büyük veri trafiğini yönetebilen, daha esnek ve maliyet etkin ağlar kurmaya başladı. Bu dönemde, VLAN’ler ve QoS gibi teknolojiler, kritik üretim verilerinin önceliklendirilmesini mümkün kıldı.
2000’li yıllarda ise internet ve bulut bilişim teknolojilerinin yaygınlaşması, fabrikaların veri analitiği ve uzaktan izleme yeteneklerini genişletti. Şu anda, 5G, IoT sensörleri ve edge computing çözümleri, fabrikanın ağ altyapısını daha da esnek ve ölçeklenebilir hale getiriyor.
Bu evrim sürecinde, fabrikanın ağ altyapısı güvenliği büyük bir öncelik haline geldi. [fabrika ağı] ile ilgili güncel araştırmalar, siber güvenlik açıklarının önlenmesi için çok katmanlı güvenlik mimarileri ve sürekli izleme sistemlerinin uygulanmasını öneriyor.
Günümüzde fabrikaların ağları, hem yerel hem de küresel veri merkezleriyle entegre çalışarak, üretim süreçlerini dijitalleştiriyor ve operasyonel verimliliği artırıyor.
Uzman Görüşleri Araştırmalar ve Öneriler
Araştırmalar, fabrikanın ağını ofis ağından ayırmanın maliyet ve güvenlik açısından verimliliği artırdığını gösteriyor. İşte uzmanların önerileri:
– Sektör Standartlarını Takip Etmek: ISO/IEC 27001, IEC 62443 gibi standartlar, fabrikanın ağ güvenliğini sağlamlaştırır.
– VLAN Ayrımı: Kritik üretim verilerini izole etmek için ayrı VLAN’ler oluşturulmalı.
– Sınırlı Erişim: Kimlik doğrulama ve rol tabanlı erişim kontrolü ile sadece yetkili personel erişim izni almalı.
– QoS Politikaları: Gerçek zamanlı kontrol verileri için yüksek öncelik tanımlanmalı.
– Kritik Donanım İzolasyonu: Ağ anahtarlama cihazları, güç kesintilerine karşı yedekleme ile donatılmalı.
– Sürekli İzleme: Ağ trafiği ve güvenlik olayları için SIEM çözümleri kullanılmalı.
– Siber Güvenlik Eğitimi: Çalışanlara düzenli eğitim verilmeli, sosyal mühendislik saldırılarına karşı farkındalık artırılmalı.
– Yedekleme ve Kurtarma Planları: Veri kaybı durumunda hızlı geri dönüş için düzenli yedekleme yapılmalı.
– Edge Computing: Veri ön işleme için edge cihazlar kullanarak gecikme süreleri azaltılmalı.
– Fabrika Ağının Ölçeklenmesi: İhtiyaç duyulan bant genişliği ve cihaz sayısı geleceğe yönelik planlanmalı.
Bu öneriler, fabrikanın ağını ofis ağından ayırarak güvenlik, performans ve yönetim kolaylığı sağlar.
Pratik Uygulamalar Örnekler ve Hatalar
Bir üretim tesisinde, fabrikanın ağını ofis ağından tamamen izole etmek için aşağıdaki adımlar izlenmiştir:
1. İlk Değerlendirme: Tüm cihazların ağ ihtiyaçları ve veri akışı analiz edildi.
2. Segmentasyon Planı: Üretim hattı, kalite kontrol ve bakım ekipmanları ayrı VLAN
’lerde konumlandırıldı.
3. Güvenlik Duvarı Kurulumu: Fabrika ağının giriş ve çıkış noktalarına yüksek kapasiteli, çok katmanlı güvenlik duvarları yerleştirildi.
4. Kritik Sistem İzleme: Gerçek zamanlı izleme için SCADA ve IIoT cihazları, özel SIEM (Security Information and Event Management) çözümleriyle entegre edildi.
5. Yedekleme ve Kurtarma: Ağ segmentleri için günlük yedekleme planları oluşturuldu; kritik veriler için 7/24 yedekleme sunucuları ayarlandı.
Bu adımlar sayesinde, fabrikanın üretim verileri ofis ağındaki e-posta trafiği ve genel internet kullanımından bağımsız bir ortamda güvenle yönetildi.
Fabrika Ağının Mimari Özellikleri
Fabrika ağları, genellikle endüstriyel Ethernet protokolleri (Ethernet/IP, Profinet, Modbus TCP) üzerine kuruludur. Bu protokoller, cihazlar arasında düşük gecikme süreleriyle veri alışverişini sağlar.
Ayrıca, ağın fiziksel katmanı, endüstriyel koşullara dayanıklı fiber optik kablolama ve koruyucu kablolarla donatılmıştır. Böylece, titreşim, sıcaklık dalgalanması ve elektromanyetik girişimlere karşı dayanıklılık artırılır.
Şirketlerin fabrika ağları, genellikle üç katmanlı bir mimariye sahiptir: kontrol katmanı, veri toplama katmanı ve yönetim katmanı. Kontrol katmanında PLC’ler ve HMI’ler bulunur; veri toplama katmanında sensörler, aksiyon cihazları yer alır. Yönetim katmanında ise veri analitiği, raporlama ve süreç kontrolü yapılır.
Ofis Ağının Mimari Özellikleri
Ofis ağları, genellikle genel amaçlı Ethernet (802.3) protokollerine dayanır. Gerekli koşullar: yüksek bant genişliği, dolaylı gecikme süreleri ve geniş kapsama alanı.
VLAN’ler, ofis ağında kaynakları (departmanlar, proje ekipleri) izole etmek için yaygın olarak kullanılır. Ancak, bu VLAN’ler üretim ekipmanlarına benzer önceliklendirme ve güvenlik seviyelerine sahip değildir.
Ofis ağları, genellikle Wi‑Fi, kablosuz telefon ve bulut tabanlı hizmetlerle entegre çalışır. Bu entegrasyon, çalışanların mobil cihazlarından üretim verilerine erişimini kolaylaştırır, fakat aynı zamanda ağın güvenlik risklerini artırır.
Güvenlik Açıkları ve Önlemler
Fabrika ağlarında en yaygın güvenlik açıkları, endüstriyel protokollerin zayıf şifreleme özellikleri ve otomatik güncelleme eksiklikleridir. Bu sorunlar, izinsiz erişim ve veri manipülasyonu riskini artırır.
Çözüm olarak, endüstriyel güvenlik duvarları, VLAN izoleleme, sıkı kimlik doğrulama ve rol tabanlı erişim kontrolü uygulanır. Ayrıca, kritik sistemler için 24/7 izleme ve anomali tespit sistemleri kurulur.
Ofis ağlarında ise, phishing saldırıları, kötü amaçlı yazılımlar ve güçlü parola politikalarının eksikliği en büyük tehditleri oluşturur. Bu nedenle, MFA (Multi-Factor Authentication) ve düzenli güvenlik taramaları zorunludur.
Performans Ölçütleri ve İzleme
Fabrika ağlarında performans ölçütleri, gecikme süresi, paket kaybı ve gerçek zamanlı veri akışı kalitesi gibi parametreleri içerir. QoS (Quality of Service) politikaları, kritik üretim verilerine yüksek öncelik verir.
Ofis ağlarında ise, genel trafik yoğunluğu, VPN bağlantı hızı ve e-posta teslim süresi performans göstergeleri arasındadır.
Her iki ağ için de, ağ performansını izlemek amacıyla SNMP (Simple Network Management Protocol) ve NetFlow gibi protokoller kullanılır. Bu araçlar, bant genişliği kullanımı ve anomali tespiti için kritik veriler sağlar.
Gelecekteki Trendler ve Yatırımlar
IoT sensörlerinin yaygınlaşması ile fabrikalar, yüzlerce yeni cihazı ağa bağlamaktadır. Bu durumda, 5G, LoRaWAN ve kablosuz mesh ağlar ön plana çıkmaktadır.
Siber güvenlik alanında, Zero Trust mimarisi ve yapay zeka destekli tehdit analitiği, fabrika ağlarının korunmasında önemli rol oynayacaktır.
Ofis ağlarında ise, bulut tabanlı hizmetlerin entegrasyonu, çalışanların uzaktan erişimini kolaylaştırırken, veri gizliliği kurallarına uygunluk için önceden planlama gerektirir.
Uzman Önerileri ve İpuçları
– Standartlara Uyum: ISO/IEC 27001 ve IEC 62443 gibi endüstri standartlarına uygunluk, güvenlik temeli oluşturur.
– VLAN Ayrımı: Üretim, bakım ve ofis trafiğini ayrı VLAN’lerde izole edin; kritik verileri daha yüksek önceliklendirin.
– Sıfır Güvenlik Modeli: Her cihazı izole edin, sadece gerekli izinleri verin ve sürekli izleme başlatın.
– Güç Kesintilerine Karşı Koruma: UPS (Uninterruptible Power Supply) ve jeneratör yedekleme sistemleri kurun.
– Yazılım Güncellemeleri: Fabrika cihazları için otomatik güncelleme mekanizmaları oluşturun; kritik güvenlik yamalarını geciktirmeyin.
– MFA Kullanımı: Çalışanların ofis ağındaki tüm kritik sistemlere çok faktörlü kimlik doğrulaması ile erişim sağlayın.
– Siber Güvenlik Eğitimi: Çalışanları düzenli olarak phishing, sosyal mühendislik ve güvenlik en iyi uygulamaları konusunda bilgilendirin.
– Edge Computing: Veri ön işleme ve analitiği üretim hattındaki cihazlarda gerçekleştirerek gecikmeyi azaltın.
– Yedekleme Stratejisi: Kritik veri setleri için günlük yedekleme ve 30 günlük arşivleme planlayın.
– İzleme ve Raporlama: SIEM çözümleriyle anomali tespiti ve olay yönetimi için gerçek zamanlı raporlar oluşturun.
Sıkça Sorulan Sorular
Fabrika ağları neden ofis ağlarından ayrı yürütülür?
Üretim ortamları, düşük gecikme, yüksek güvenlik ve kesintisiz veri akışı gerektirir. Ofis ağları ise genellikle farklı önceliklere sahiptir ve üretim trafiğini aksatabilir.
Endüstriyel protokoller güvenli midir?
Çoğu endüstriyel protokol zincirleme şifreleme sunmaz; bu yüzden ek güvenlik önlemleri (VPN, şifreleme, kimlik doğrulama) gereklidir.
VLAN’ler güvenliği nasıl artırır?
VLAN’ler, ağ içinde sanal bölümler oluşturur; kritik verileri izole eder ve sadece yetkili cihazların erişimine izin verir.
Fabrika ağlarında kaç VLAN önerilir?
Genellikle üretim, kalite kontrol, bakım ve yönetim için 4-6 VLAN yeterli olur; ancak ihtiyaçlara göre ölçeklenebilir.
Sonuç
Fabrika ağları, üretim süreçlerinin verimliliğini, güvenliğini ve sürekliliğini sağlayan kritik altyapılardır. Ofis ağlarından ayrı yönetilmeleri, veri güvenliği, performans ve yönetim kolaylığı açısından büyük avantajlar sunar.
Gelecekte IoT, 5G ve yapay zeka destekli güvenlik çözümleriyle birlikte, fabrikaların ağ altyapıları daha da esnek, ölçeklenebilir ve güvenli hale gelecektir.
Şirketler, endüstri standartlarına uygunluk, VLAN ayrımı, çok katmanlı güvenlik ve sürekli izleme ile fabrika ağlarını ofis ağı ile ayrıştırarak operasyonel riskleri minimize edebilirler.