Enerji Santralleri Siber Saldırılara Karşı Nasıl Korunuyor?
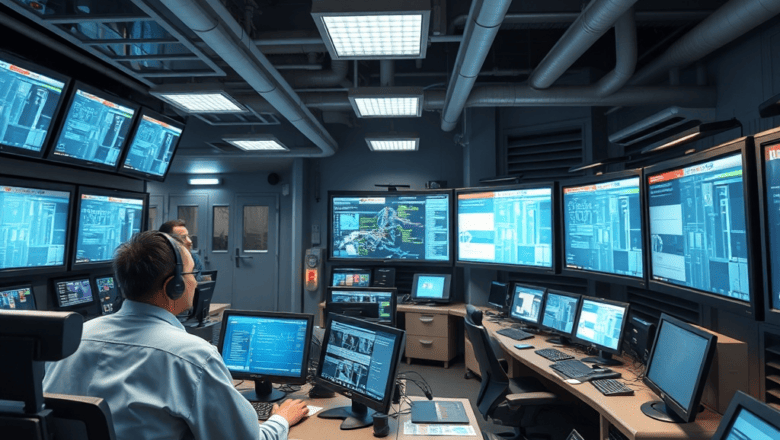
Enerji santralleri, modern toplumun dayanak taşlarından biri olarak, sürekli büyüyen dijital altyapılara entegre edilmiştir. Bu entegrasyon, santrallerin verimliliğini artırırken aynı zamanda siber saldırılara karşı savunmasız hale getirir. Enerji santrali siber güvenliği konusu, hem sektörel hem de uluslararası düzeyde ciddi bir endişe kaynağıdır.
Siber tehditlerin karmaşıklığı, yalnızca bilgisayar sistemlerinin değil, fiziksel ekipmanların da kontrolünü ele geçirme potansiyeli barındırır. Bir siber saldırı, enerji üretiminin kesintiye uğramasına, büyük mali kayıplara ve halk güvenliğine zarar verici sonuçlara yol açabilir. Bu nedenle, santrallerin güvenlik mimarileri sürekli olarak güncellenmek zorundadır.
Aşağıdaki makalede, enerji santrallerinin siber saldırılara karşı nasıl korunduğu derinlemesine incelenecek. Kavramlar, tarihsel gelişim, kritik sistemler, gerçek hayat örnekleri ve uzman tavsiyeleriyle birlikte, sektördeki en iyi uygulamalar ve sık yapılan hatalar ele alınacak.
Temel Kavramlar ve Tanımlar
Enerji santrali siber güvenliği, santralin bilgi ve iletişim teknolojileri (BT/IT) altyapısının bütünsel korunması anlamına gelir. Bu kapsamda, SCADA (Denetim, Veri Toplama ve Kontrol Sistemleri), DCS (Dağıtılmış Kontrol Sistemleri) ve PLC (Programlanabilir Mantık Denetleyicileri) gibi kritik kontrol sistemleri önceliklidir. Siber saldırı, bir saldırganın bu sistemlere yetkisiz erişim elde ederek kontrolü ele geçirmesiyle gerçekleşir.
Enerji santralleri, yüksek düzeyde otomasyon ve uzaktan izleme gerektiren ortamlar olduğundan, siber güvenlik stratejileri sadece teknik önlemler değil, aynı zamanda politika, prosedür ve eğitim bileşenlerini de içerir. Güvenlik bilinci oluşturmak, personelin potansiyel tehditleri tanıması ve hızlı yanıt vermesi için hayati öneme sahiptir.
Siber saldırı türleri arasında, kötü amaçlı yazılım, kimlik avı (phishing), dağıtılmış hizmet reddi (DDoS) ve iç tehdit (insider threat) yer alır. Her bir saldırı türü, enerji santrali altyapısının farklı bir katmanını hedef alır. Bu nedenle, çok katmanlı savunma (defense-in-depth) yaklaşımı, en etkili koruma stratejilerinden biridir.
Siber Saldırının Enerji Santrallerine Etkisi
Enerji santrallerindeki bir siber saldırı, üretim hattında ani kapanmalara veya kontrollerin bozulmasına yol açabilir. Örneğin, bir SCADA sistemine bulaşan bir trojan, jeneratörlerin yanlış saatlerde devreye girmesine sebep olabilir. Bu durum, enerji arzında kesintilere ve ekonomik kayıplara neden olur.
Ayrıca, siber saldırganlar fiziksel ekipmanlara zarar vererek, uzun vadeli bakım maliyetlerini artırabilirler. Bir örnek, bir saldırganın bir jeneratörün kontrol kartını değiştirerek, otomatik kapanma devresini devre dışı bırakmasıyla enerji kaybına yol açmasıdır. Böyle bir durum, hem üretim süreçlerini aksatır hem de güvenlik risklerini yükseltir.
Enerji santrallerinin kritik altyapı olarak sınıflandırılması, bu sektöre yönelik saldırıların ciddi sonuçlar doğurmasına yol açar. Yasal düzenlemeler ve uluslararası standartlar, santrallerin siber güvenliğini zorunlu kılmaktadır. Bu bağlamda, enerji santrali siber güvenliği, sadece bir teknik mesele değil, aynı zamanda bir ulusal güvenlik sorunudur.
Tarihsel Gelişim ve Güncel Durum
Siber güvenlik alanında enerji sektörü, 1990’ların sonlarında ilk kez ciddi bir tehdit karşısına çıktı. İlk vaka, bir SCADA sistemine yönelik bir ransomware saldırısıydı. O dönemde, birçok santral, temel güvenlik önlemlerini yeterli bulmakta zorluk çekti.
2000’li yıllarda, siber saldırıların yaygınlaşmasıyla birlikte, enerji santralleri daha sofistike güvenlik çözümlerine yöneldi. Özellikle 2015 yılında, Ukrayna’daki büyük bir enerji santrali saldırısı, küresel çapta siber güvenlik farkındalığını artırdı. Bu olay, santrallerin sadece fiziksel değil, aynı zamanda dijital güvenlik konularında da ciddi önlemler alması gerektiğini gösterdi.
Günümüzde, enerji santralleri, yapay zeka destekli tehdit tespit sistemleri, mimik saldırı (penetration testing) ve sürekli izleme (continuous monitoring) platformları kullanmaktadır. Ayrıca, siber güvenlik politikaları, ISO 27001 ve NIST 800-53 gibi uluslararası standartlara uygun olarak yapılandırılmıştır. Ancak, yeni teknolojilerin entegrasyonu, yeni zafiyetlerin ortaya çıkmasına da yol açmaktadır.
Kritik Sistemler ve Zafiyetler
Enerji santrallerinde en kritik sistemler arasında, jeneratör kontrol üniteleri, ısıtma ve soğutma sistemleri, uzaktan izleme cihazları ve iletişim ağları bulunur. Bu sistemler, genellikle eski işletim sistemleri veya güncellenmemiş yazılımlar üzerine kuruludur, bu da saldırganlar için büyük bir hedef oluşturur.
Birçok santral, eski SCADA sistemlerinde kullanılan açık portları ve zayıf şifre politikalarını barındırır. Örneğin, 1990’larda geliştirilen bazı kontrol kartları, günümüzdeki siber tehditlere karşı koruma sağlayacak şekilde tasarlanmamıştır. Bu tür zafiyetler, saldırganların sistemlere erişim kazanmasını kolaylaştırır.
Ayrıca, santrallerdeki IoT (Nesnelerin İnterneti) cihazları da önemli bir risk kaynağıdır. Bu cihazlar, genellikle düşük güvenlik standartlarına sahip olduğu için, saldırganlar tarafından bir köprü olarak kullanılabilir. Dolayısıyla, zafiyet yönetimi, güncellemelerin zamanında yapılması ve yapılandırma yönetimi, kritik öneme sahiptir.
Gerçek Hayat Örneği 2023 Türkiye Santral Kaza
2023 yılında Türkiye’de bir enerji santrali, siber bir saldırı sonucu 12 saat boyunca üretim kesintisine uğradı. Saldırganlar, SCADA sistemine bir backdoor (gizli giriş) yerleştirerek, santralin kontrol panelini uzaktan manipüle etti. Bu durum, jeneratörlerin yanlış bir anda kapanmasına sebep oldu ve büyük bir elektrik kesintisine yol açtı.
Olay sonrası, santral yetkilileri, siber güvenlik açıklarını hızla kapatmak için bir kriz planı uyguladı. Ancak, olaydan sonra ortaya çıkan arşivlenmiş veri kaybı, santralin finansal kayıplarının 1.5 milyon doların üzerinde olmasına neden oldu. Bu olay, enerji santrallerinin siber güvenlik önlemlerini güçlendirmeleri gerektiğini bir kez daha gösterdi.
Olay, aynı zamanda ulusal düzenleyici kurumun, enerji santrallerine yönelik siber güvenlik zorunluluklarını yeniden gözden geçirmesine yol açtı. Yeni düzenlemeler, SCADA sistemlerinin güncel kalmasını ve düzenli güvenlik testleri yapılmasını zorunlu kıldı.
Uzman Önerileri ve İpuçları
1. Katmanlı Güvenlik (Defense-in-Depth) – Fiziksel, ağ, uygulama ve veri katmanlarını koruyarak, tek bir noktanın başarısız olması durumunda bile sistemin bütünlüğünü koruyun.
2. Sürekli İzleme (Continuous Monitoring) – Gerçek zamanlı tehdit tespiti için SIEM (Security Information and Event Management) çözümleri kullanın.
3. Zafiyet Yönetimi (Vulnerability Management) – Düzenli olarak sistem taramaları yapın ve kritik zafiyetleri hızlıca düzeltin.
4. Eğitim ve Farkındalık – Personelin siber tehditleri tanıması için düzenli eğitim programları sunun.
5. Sözleşme ve Tedarikçi Yönetimi – Üçüncü taraf tedarikçilerin de güvenlik standartlarını denetleyin.
6. Çok Faktörlü Kimlik Doğrulama (MFA) – Önemli sistemlere erişimde tek bir şifreye bağımlı kalmayın.
7. Yedekleme ve Kurtarma Planı – Kritik verilerin düzenli yedeklerini alın ve acil durum senaryolarını test edin.
8. Siber Sigorta – Olası saldırı durumunda mali kayıpları azaltmak için siber sigorta poliçesi değerlendirin.
9. Sızma Testi (Penetration Testing) – Dışarıdan bir siber güvenlik firmasıyla düzenli testler yaptırın.
10. Politika ve Prosedür Güncelleme – Güvenlik politikalarını, yeni tehditlere uygun olarak güncel tutun.
Sıkça Sorulan Sorular
1. Enerji santralleri neden siber saldırılara karşı bu kadar savunmasızdır?
Enerji santralleri, eski sistemlerin ve kritik kontrol ekipmanlarının dijitalleştirilmesiyle oluşan zafiyetlere sahiptir. Eski yazılımlar ve zayıf şifre politikaları, saldırganlar için kolay hedefler sağlar.
2. Bir siber saldırı enerji üretimini nasıl etkiler?
Saldırı, jeneratörlerin yanlış zamanda kapanmasına, SCADA sistemlerinin devre dışı kalmasına ve fiziksel ekipmanların zarar görmesine yol açarak üretim kesintilerine sebep olur.
3. Enerji santrali siber güvenliği için en önemli önlemler nelerdir?
Katmanlı güvenlik, sürekli izleme, zafiyet yönetimi, MFA ve düzenli eğitim programları, en kritik önlemlerdir.
4. Saldırı sonrası nasıl bir kurtarma planı izlenmelidir?
Olay sonrası hızlı izleme, etkilenmiş sistemlerin izole edilmesi, yedeklerden kurtarma, zafiyetlerin düzeltilmesi ve yeniden testlerin yapılması gerekir.
Sonuç
Enerji santralleri, dijital dönüşüm sürecinde siber güvenlik konusunda büyük bir sorumluluk taşır. Enerji santrali siber güvenliği, sadece teknik çözümlerle değil, aynı zamanda politika, prosedür ve eğitimle bütünleşik bir yaklaşım gerektirir. Tarihsel olaylar, kritik sistemlerin zafiyetleri ve gerçek hayat örnekleri, bu alanda ne kadar ciddi bir yaklaşım gerektiğini ortaya koyar. Uzman önerileri doğrultusunda, santraller çok katmanlı savunma, sürekli izleme ve düzenli güncellemelerle güvenliklerini güçlendirebilir. Böylece, hem enerji arzının sürekliliği hem de halk güvenliği sağlanmış olur.