Bulut Verileri Fiziksel Olarak Nerede Saklanır?
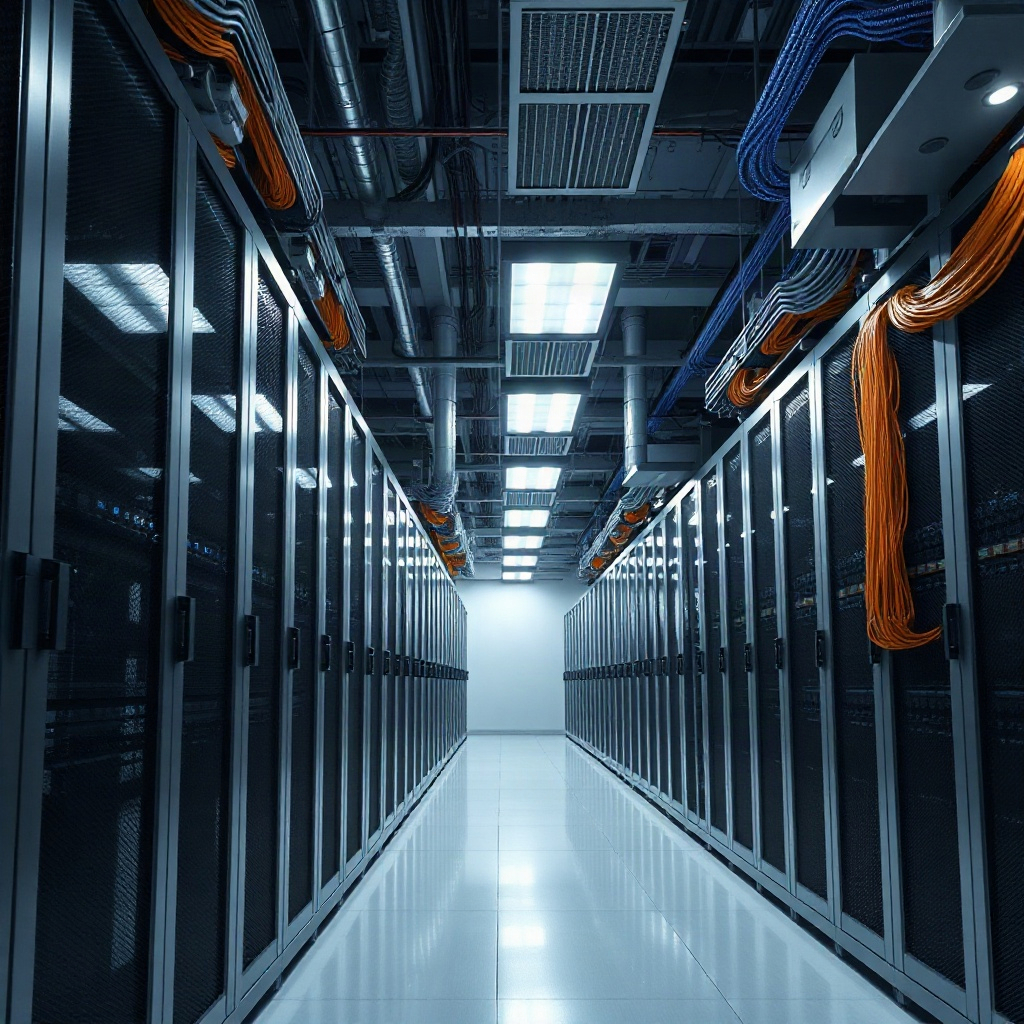
Bulut verilerinin fiziksel olarak nerede saklandığı, günümüzün dijital ikliminde sıkça sorulan bir sorundur. İnsanlar genellikle “veri bulutta mı, yoksa yerinde mi” diye merak ederken, gerçekte bu veri, dünya genelinde çok sayıda veri merkezinde gizli bir şekilde saklanır. Bu saklama sürecinin detayları, veri merkezlerinin mimarisi, kullanılan disk teknolojileri ve güvenlik önlemleri gibi konular, özellikle veri güvenliği ve iş sürekliliği açısından kritik öneme sahiptir.
İlk bakışta bulut, tamamen soyut bir kavram gibi görünse de, fiziksel bir temeli vardır. Her bir veri parçası, yıldırkalarca sunucu, güç kaynağı, soğutma sistemi ve güvenlik duvarı içinde saklanır. Bu altyapının etkinliği, veri merkezlerinin konumu, mimarisi ve kullanılan teknolojilerle doğrudan ilişkilidir. Dolayısıyla, bulut verilerinin fiziksel saklama mekanizması, sadece bir teknolojik konsept değil, aynı zamanda mühendislik, güvenlik ve işletme stratejilerinin bir birleşimidir.
Bu makale, bulut verilerinin fiziksel olarak nerede saklandığını, veri merkezlerinin nasıl yapılandığını, kullanılan disk teknolojilerini, güvenlik önlemlerini ve çoklu bulut stratejilerini derinlemesine inceleyecek. Ayrıca uzman önerileriyle birlikte, en sık sorulan sorulara da yanıt sağlayarak okuyucuya kapsamlı bir rehber sunacaktır.
Temel Kavramlar ve Tanımlar
Bulut bilişim, kullanıcıların veri ve uygulamalara internet üzerinden erişim sağlamasına olanak tanıyan, paylaşılan kaynakları sanal ortamda yöneten bir modeldir. Bu modelde, “veri merkezi” fiziksel olarak donanım, ağ altyapısı ve veri depolama birimleriyle donatılmış büyük tesislerdir. Verilerin fiziksel saklanması, bu veri merkezlerinin içinde gerçekleşir ve genellikle çok katmanlı bir mimari ile desteklenir.
Fiziksel saklama, verilerin fiziksel depolama birimlerine (diskler, bantlar, optik sürücüler vb.) yazılması ve bu birimlerin veri merkezleri içinde korunması anlamına gelir. Bu süreç, verilerin güvenli, erişilebilir ve sürdürülebilir bir şekilde saklanmasını sağlar. Aynı zamanda, bulut hizmet sağlayıcılarının coğrafi dağılımı, veri güvenliği, yedekleme ve felaket kurtarma stratejilerini de şekillendirir.
Veri merkezleri, farklı katmanlarda (Tier) sınıflandırılır. Tier 1 veri merkezi en basit yapıya sahipken, Tier 4 veri merkezi yüksek erişilebilirlik, çok katmanlı güç ve soğutma sistemleri ile donatılmıştır. Bu sınıflandırma, veri merkezinin fiziksel saklama kapasitesi, güvenilirliği ve maliyet performansı hakkında önemli ipuçları verir.
Veri Merkezlerinin Fiziksel Yapısı
Veri merkezlerinin konumu, genellikle iklim, enerji maliyetleri, telekom altyapısı ve coğrafi riskler gibi faktörlere göre seçilir. Serin iklimler, doğrudan soğutma ihtiyacını azaltarak enerji tasarrufu sağlar. Aynı zamanda, doğal afetlere karşı dayanıklı bölgeler tercih edilerek veri kaybı riskleri minimize edilir.
Tesisin mimarisi, modüler bir yaklaşım ile tasarlanır. Bu, hem ölçeklenebilirliği artırır hem de bakım süreçlerini kolaylaştırır. Modüler veri merkezleri, standart boyutlu modüllerle hızlıca genişletilebilir veya küçültülebilir, böylece işletmeler ihtiyaçlarına göre esnek bir altyapı elde eder.
Soğutma sistemleri, veri merkezlerinde kritik bir rol oynar. Hava soğutma, sıvı soğutma ve kriyojenik soğutma gibi yöntemler kullanılır. Hava soğutma en yaygın yöntem olmakla birlikte, sıvı soğutma, enerji verimliliğini artırarak işletme maliyetlerini düşürür. Ayrıca, güneş enerjisi gibi yenilenebilir enerji kaynaklarıyla desteklenen veri merkezleri, karbon ayak izini azaltır.
Fiziksel güvenlik, veri merkezlerinin temel taşlarından biridir. Çit, gözetleme sistemleri, biyometrik erişim kontrolü ve güvenlik görevlileri, veri merkezlerini fiziksel tehditlere karşı korur. Ayrıca, çevresel sensörler (yangın, su, sıcaklık) ile olası tehlikeler erken tespit edilerek hızlı müdahale sağlanır.
Veri Depolama Sürücüleri ve Disk Teknolojileri
Veri merkezlerinde en yaygın olarak kullanılan depolama birimleri HDD (Sabit Disk) ve SSD (Katı Hal Sürücüsü)’dür. HDD’ler, yüksek kapasiteli ve maliyet etkin olmasına rağmen, SSD’ler daha hızlı veri erişimi ve düşük güç tüketimi sunar. Bu nedenle, kritik uygulamalar genellikle SSD’ler üzerinde çalışırken, arşiv ve yedekleme amaçları için HDD’ler tercih edilir.
Disk teknolojilerinin evrimi, NVMe (Non-Volatile Memory Express) gibi gelişmiş protokolleri de içerir. NVMe, PCIe arayüzü üzerinden doğrudan erişim sağlayarak veri transfer hızını çok artırır. Bu, yüksek performans gerektiren veri tabanları ve analiz platformları için kritik bir avantajdır.
Çok katmanlı depolama katmanları, veri merkezlerinde sıklıkla kullanılır. Örneğin, “Hot”, “Warm” ve “Cold” depolama katmanları, verilerin erişim sıklığına göre sınıflandırılmasını sağlar. Bu yaklaşım, maliyet etkinliğini artırırken, performansı da optimize eder.
Veri merkezlerinde, Storage Area Network (SAN) ve Network Attached Storage (NAS) gibi teknolojilerle birbirine bağlı depolama alanları oluşturulur. SAN, yüksek performans gerektiren uygulamalar için özel olarak tasarlanmış bir ağdır. NAS ise daha genel amaçlı veri paylaşımı için kullanılır. Bu sistemler, veri merkezlerinin esnekliği ve ölçeklenebilirliği için kritik öneme sahiptir.
Güvenlik Önlemleri ve Fiziksel Koruma
Fiziksel güvenlik, veri merkezlerinin en kritik unsurlarından biridir. Çit, gözetleme sistemleri, biyometrik erişim kontrolü ve güvenlik görevlileri gibi önlemler, veri merkezlerini fiziksel tehditlere karşı korur. Ayrıca, üç katmanlı güven.
Güvenlik Önlemleri ve Fiziksel Koruma
üç katmanlı güvenlik stratejisi, veri merkezlerinde yaygın olarak uygulanır. İlk katman, çevresel korumayı içerir; çit, paspas ve hareket sensörleriyle dışarıdan giriş kapatılır. İkinci katman ise erişim kontrolüdür; biyometrik tarayıcılar, kart okuyucular ve tek seferlik şifreler (OTP) ile personel ve ziyaretçiler sınırlandırılır. Üçüncü katman, olay müdahale sistemleridir; yangın algılayıcıları, su sızıntı sensörleri ve acil durum kapatma anahtarları bu seviyede devreye girer.
Ayrıca, veri merkezlerinde sıkı bir izleme sistemi bulunur. Canlı video kameralar, 24/7 gözetim sağlar ve anlık olarak anomali tespitinde kullanılır. Çevresel izleme sensörleri, sıcaklık, nem, basınç ve elektrik tüketimini kaydeder; bu veriler, soğutma sistemlerinin optimizasyonu ve enerji verimliliğinin artırılması için kritik öneme sahiptir. Herhangi bir arıza durumunda, otomatik alarm sistemleri operatörleri bilgilendirir ve gerekli müdahaleyi hızlandırır.
Fiziksel güvenlik aynı zamanda veri merkezlerinin yedekleme altyapısıyla da bağlantılıdır. Örneğin, kritik sistemlerin yedekleri, farklı coğrafi konumlarda bulunan veri merkezlerine otomatik olarak kopyalanır. Bu, bölgesel felaketlerin veri kaybına yol açmasını önler. Güvenlik ekipleri, düzenli olarak penetrasyon testleri ve güvenlik taramaları gerçekleştirir, böylece potansiyel açıklar erken aşamada tespit edilip kapatılır.
Veri Yedekleme ve Felaket Kurtarma Stratejileri
Veri merkezlerinde, yedekleme ve felaket kurtarma (DR) planları, işletmenin sürekliliğini sağlamak için vazgeçilmezdir. En yaygın yaklaşımlardan biri, “3-2-1” kuralıdır: üç kopya, iki farklı medya (örneğin, SSD ve bant) ve bir kopya uzak bir konumda saklanır. Bu yapı, veri kaybı riskini minimize ederken, veri geri dönüş süresini de optimize eder.
Modern bulut hizmet sağlayıcıları, otomatik yedekleme çözümleri sunar. Örneğin, bir sunucu yönettiğinizde, veri anlık olarak birden fazla coğrafi konuma kopyalanır. Bu sayede, tek bir veri merkezinde yaşanabilecek bir arıza, diğer merkezlerdeki kopyalar sayesinde hızla düzeltilir. Yedekleme sıklığı, veri kritikliğine göre belirlenir; kritik sistemler için gerçek zamanlı replikasyon, az kritik veriler için günlük veya haftalık yedekleme yapılır.
Felaket kurtarma planları ise, sadece veri kopyalamakla kalmaz, aynı zamanda iş süreçlerinin devamını sağlar. Örneğin, bir veri merkezi kapanırsa, iş yükü otomatik olarak yedek veri merkezine yönlendirilir. Bu yönlendirme, DNS failover, yük dengeleyiciler ve otomatik ölçekleme mekanizmaları ile gerçekleştirilir. Böylece, kullanıcılar için minimum kesinti süresi sağlanır.
Yedekleme planlarının başarısı, düzenli testlerle ölçülür. “RTO (Recovery Time Objective)” ve “RPO (Recovery Point Objective)” metrikleri, planın ne kadar etkili olduğunu gösterir. RTO, sistemin yeniden çalıştırılma süresi, RPO ise kaybedilen verinin miktarını ifade eder. Bu metrikler, işletmenin veri korunma stratejisinin yeterliliğini değerlendirir ve gerekirse güncellenir.
Uzman Önerileri ve İpuçları
1. Veri Sınıflandırması Yapın – Tüm verilerinizi hassasiyet ve erişim sıklığına göre sınıflandırın. Böylece, kritik veriler için yüksek güvenlik ve hızlı erişim sağlanırken, arşiv verileri daha düşük maliyetli çözümlere yönlendirilebilir. 2. Çok Katmanlı Güvenlik Uygulayın – Fiziksel, ağ ve uygulama katmanlarında bütünsel bir güvenlik modeli benimseyin. Güvenlik açıklarını tek bir nokta üzerinden değil, bütün katmanlardan koruyun. 3. Yedekleme Sıklığını Optimize Edin – Kritik veriler için gerçek zamanlı replikasyon, diğer veriler için günlük yedekleme yeterli olabilir. Gereksiz yedeklemeler depolama maliyetini artırır. 4. Felaket Kurtarma Testlerini Düzenli Yapın – Planınızın işe yarayıp yaramadığını test ederek, gerçek bir felaket durumunda sorunsuz çalışmasını garantileyin. 5. Enerji Verimliliğine Odaklanın – Veri merkezlerinde soğutma ve enerji tüketimi önemli maliyet kalemleridir. Çevre dostu soğutma yöntemleri ve yenilenebilir enerji kullanımı, hem maliyet hem de karbon ayak izi açısından faydalıdır. 6. İzleme ve Analitik Sistemleri Kullanın – Gerçek zamanlı izleme, anormallik tespiti ve performans analizleri sayesinde, sorunları erken aşamada belirleyip müdahale edebilirsiniz. 7. Çoklu Bulut Stratejisi Geliştirin – Tek bir bulut sağlayıcısına bağımlılık, tek bir noktada risk oluşturur. Farklı sağlayıcılarla veri dağıtımı, veri kaybı ve hizmet kesintisi riskini azaltır. 8. Veri Şifreleme Kuralı Koyun – Hem veri iletiminde hem de depolama sırasında şifreleme zorunlu kılın. GDPR, HIPAA gibi düzenlemeler bu konuda zorunluluk getirir. 9. Eğitim ve Farkındalık Programları – Çalışanların güvenlik protokollerini bilmeleri, insan hatası nedeniyle oluşan veri kaybını azaltır. 10. Sözleşme ve SLA İzleme – Bulut sağlayıcılarıyla yapılan sözleşmelerde, hizmet sürekliliği, veri erişim süreleri ve güvenlik sorumlulukları net olarak belirlenmelidir.
Sıkça Sorulan Sorular
Veri merkezleri fiziksel olarak nerede bulunur?
Veri merkezleri, genellikle iklimi serin, telekom altyapısı güçlü ve doğal afet riskinin düşük olduğu bölgelerde kurulmuştur. Örneğin, ABD’nin kuzeybatısı, Kanada, İsveç ve Avustralya’nın kıyı bölgeleri yaygın seçimlerdir.
Bulut depolama hizmetlerinin güvenliği nasıl sağlanır?
Güvenlik, çok katmanlı bir yaklaşım ile sağlanır: fiziksel erişim kontrolü, ağ güvenliği, uygulama düzeyindeki şifreleme ve düzenli güvenlik denetimleri. Ayrıca, veri merkezleri, Tier 4 standartlarına uygun olarak tasarlanır, bu da yüksek erişilebilirlik ve felaket kurtarma yetenekleri sağlar.
Veri merkezi yedekleme süreci otomatik midir?
Çoğu bulut sağlayıcı, yedekleme süreçlerini otomatikleştirir. Veri kopyalama, şifreleme ve saklama otomatik olarak gerçekleşir, ancak yöneticilerin yedekleme politikalarını belirlemesi ve test etmesi gerekir.
Çoklu bulut stratejisi ne zaman gereklidir?
Veri kısıtlamaları, yasal düzenlemeler veya maliyet verimliliği hedefleri nedeniyle çoklu bulut stratejisi tercih edilir. Özellikle, veri güncelliği ve erişilebilirliği için farklı coğrafi konumlarda veri saklamak kritik olduğunda bu strateji faydalıdır.
Sonuç
Bulut verilerinin fiziksel saklanması, sadece veri merkezlerinde bulunan donanımın bir bulutu temsil etmesiyle sınırlı değildir. Gerçeklik, veri merkezlerinin mimarisi, kullanılan disk teknolojileri, güvenlik önlemleri, yedekleme ve felaket kurtarma stratejileriyle şekillenir. İşletmeler, bulut depolama çözümlerini seçerken, veri merkezlerinin konumu, güvenlik katmanları ve çoklu bulut yaklaşımlarını dikkate almalıdır. Böylece, veri kaybı riskini en aza indirirken, ölçeklenebilirlik, performans ve maliyet verimliliğini maksimize ederler.